
Bu ekran ne işe yarar?
Joker sertifika her 60 günde bir yenilenir. Sertifikayı her seferinde onlarca sunucuya elle kurmak hem zaman alır hem de unutulur. NetSSL ajanı bu işi sizin yerinize yapar. Sunucuya bir kez kurulur ve *.alan.adi kullanan siteleri ve servisleri kendisi bulur. Her yenilemede yeni sertifikayı hepsine kurar ve sonucu panele bildirir.
Ajan aynı zamanda joker SSL'in DNS doğrulamasını da yapabilir. DNS'iniz kurum içindeki Windows DNS veya BIND sunucusundaysa ajan doğrulama kaydını o sunucuya kendisi ekler.
Ne zaman kullanırsınız?
- Joker sertifikayı IIS, Exchange, Uzak Masaüstü veya RD Gateway sunucularınıza kurmak istediğinizde.
- Plesk veya cPanel sunucularınızdaki tüm sitelere aynı sertifikayı dağıtmak istediğinizde.
- Tomcat, Node.js, Python veya HAProxy gibi servisleriniz sertifika dosyası okuyorsa.
- DNS'iniz kurum içindeki Windows DNS veya BIND sunucusundaysa.
- Bilgi işlem ekibinizin sertifika yenileme tarihlerini takip etmesini istemiyorsanız.
Ajan Siteleriniz → Alan adları sayfasında, joker SSL kutusunun Sunucularınıza dağıt (otomatik) adımındadır. Joker sertifikanın nasıl alındığı Otomatik SSL ve Joker SSL rehberinde anlatılır.
Nasıl çalışır?
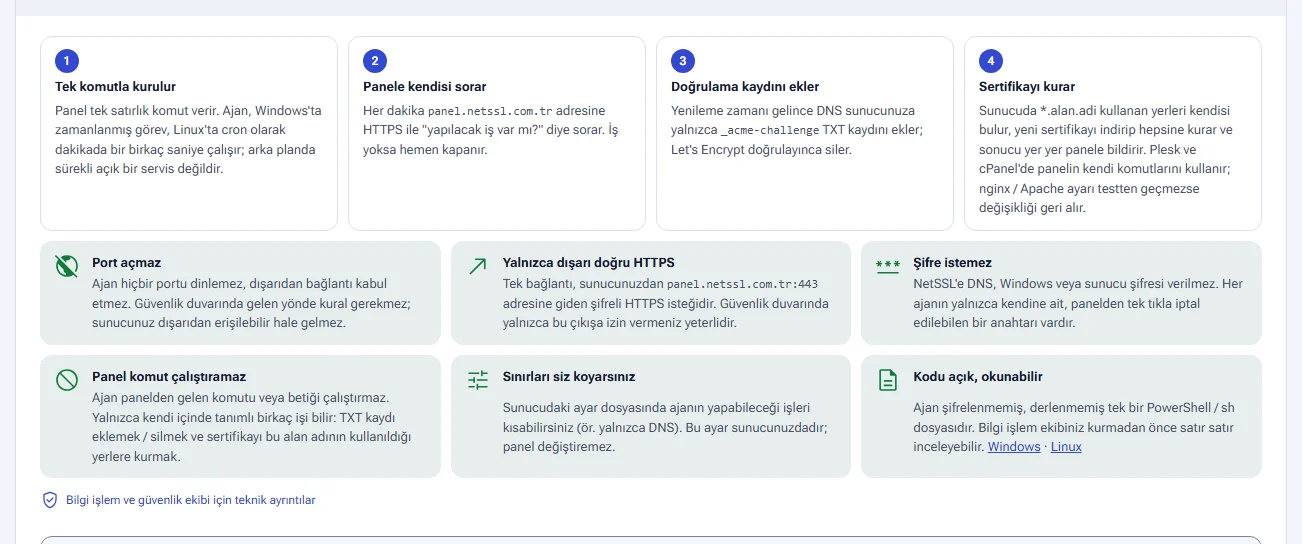
Ajan arka planda sürekli açık duran bir servis değildir. Windows'ta zamanlanmış görev, Linux'ta cron olarak dakikada bir birkaç saniye çalışır.
- Tek komutla kurulur. Panel tek satırlık bir kurulum komutu verir.
- Panele kendisi sorar. Her dakika NetSSL paneline HTTPS ile "yapılacak iş var mı?" diye sorar. İş yoksa hemen kapanır.
- Doğrulama kaydını ekler. Yenileme zamanı gelince DNS sunucunuza yalnızca
_acme-challengeTXT kaydını ekler. Let's Encrypt doğrulayınca kaydı siler. - Sertifikayı kurar. Yeni sertifikayı indirir ve bulduğu yerlere kurar. Her yerin sonucunu panele ayrı ayrı bildirir.
Güvenlik özellikleri
| Özellik | Ne anlama gelir? |
|---|---|
| Port açmaz | Ajan hiçbir portu dinlemez. Güvenlik duvarında gelen yönde kural gerekmez. |
| Yalnızca dışarı doğru HTTPS | Tek bağlantı sunucunuzdan NetSSL paneline giden şifreli HTTPS (443) isteğidir. Güvenlik duvarında yalnızca bu çıkışa izin vermeniz yeterlidir. |
| Şifre istemez | NetSSL'e DNS, Windows veya sunucu şifresi verilmez. Her ajanın yalnızca kendine ait bir anahtarı vardır. Bu anahtar panelden tek tıkla iptal edilir. |
| Panel komut çalıştıramaz | Ajan panelden gelen komutu veya betiği çalıştırmaz. Yalnızca kendi içinde tanımlı işleri bilir: TXT kaydı eklemek ve silmek, sertifikayı kurmak. |
| Sınırları siz koyarsınız | Sunucudaki ayar dosyasında ajanın yapabileceği işleri kısabilirsiniz. Bu ayar sunucunuzdadır ve panel değiştiremez. |
| Kodu açık, okunabilir | Ajan şifrelenmemiş, derlenmemiş tek bir PowerShell veya sh dosyasıdır. Ekibiniz kurmadan önce satır satır inceleyebilir. Kutudaki Windows ve Linux bağlantıları kaynak kodu açar. |
Ajan Windows'ta SYSTEM, Linux'ta root yetkisiyle çalışır. IIS, sertifika deposu ve web sunucusu ayarları bu yetkiyi gerektirir.
Panele ne gönderir, neyi değiştirir?
Bilgi işlem ve güvenlik ekibi için teknik ayrıntılar bağlantısı ajanın ne gönderdiğini ve neyi değiştirdiğini listeler. Güvenlik ekibiniz onay vermeden önce bu listeyi okuyabilir.
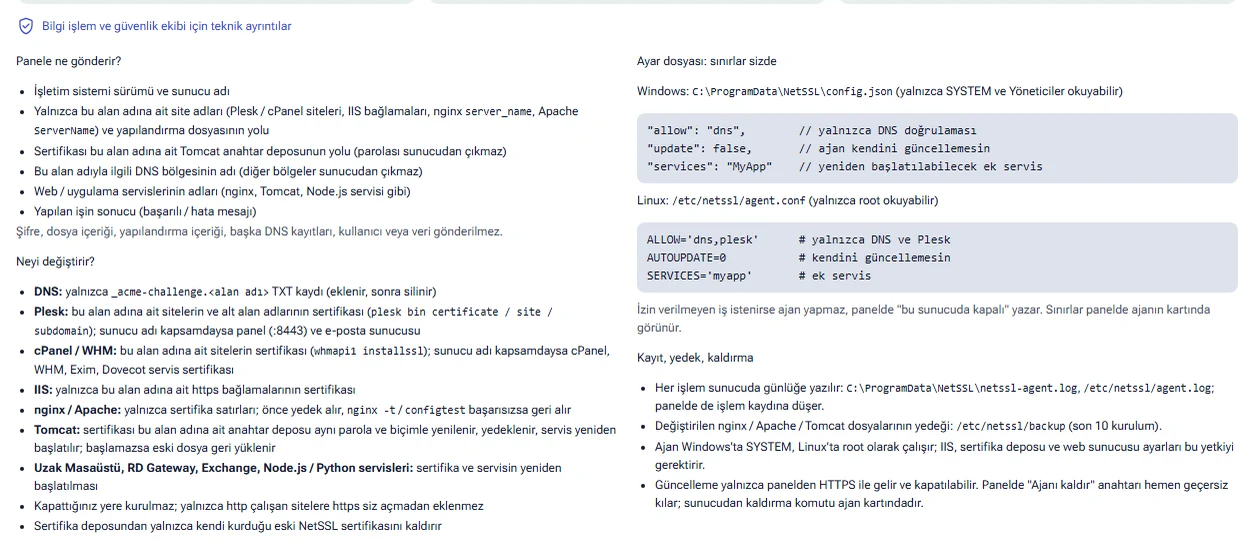
Ajan panele şunları gönderir:
- İşletim sistemi sürümü ve sunucu adı.
- Yalnızca bu alan adına ait site adları ve yapılandırma dosyasının yolu.
- Sertifikası bu alan adına ait Tomcat anahtar deposunun yolu. Deponun parolası sunucudan çıkmaz.
- Bu alan adıyla ilgili DNS bölgesinin adı. Diğer bölgeler sunucudan çıkmaz.
- Web ve uygulama servislerinin adları.
- Yapılan işin sonucu (başarılı veya hata mesajı).
Şifre, dosya içeriği, yapılandırma içeriği, başka DNS kayıtları, kullanıcı veya veri gönderilmez.
Ajan yalnızca şunları değiştirir:
- DNS: yalnızca
_acme-challenge.<alan adı>TXT kaydını ekler ve sonra siler. - Plesk ve cPanel: bu alan adına ait sitelerin sertifikasını panelin kendi komutlarıyla değiştirir. Yapılandırma dosyalarına elle dokunmaz.
- IIS: yalnızca bu alan adına ait https bağlamalarının sertifikasını değiştirir.
- nginx ve Apache: yalnızca sertifika satırlarını değiştirir. Önce yedek alır.
nginx -tveyaconfigtestbaşarısız olursa değişikliği geri alır. - Tomcat: anahtar deposunu aynı parola ve biçimle yeniler. Önce yedek alır. Tomcat başlamazsa eski dosyayı geri yükler.
- Uzak Masaüstü, RD Gateway, Exchange, Node.js ve Python servisleri: sertifikayı kurar ve servisi yeniden başlatır.
- Sertifika deposundan yalnızca kendi kurduğu eski NetSSL sertifikasını kaldırır.
Sunucu ekleme ve kurulum
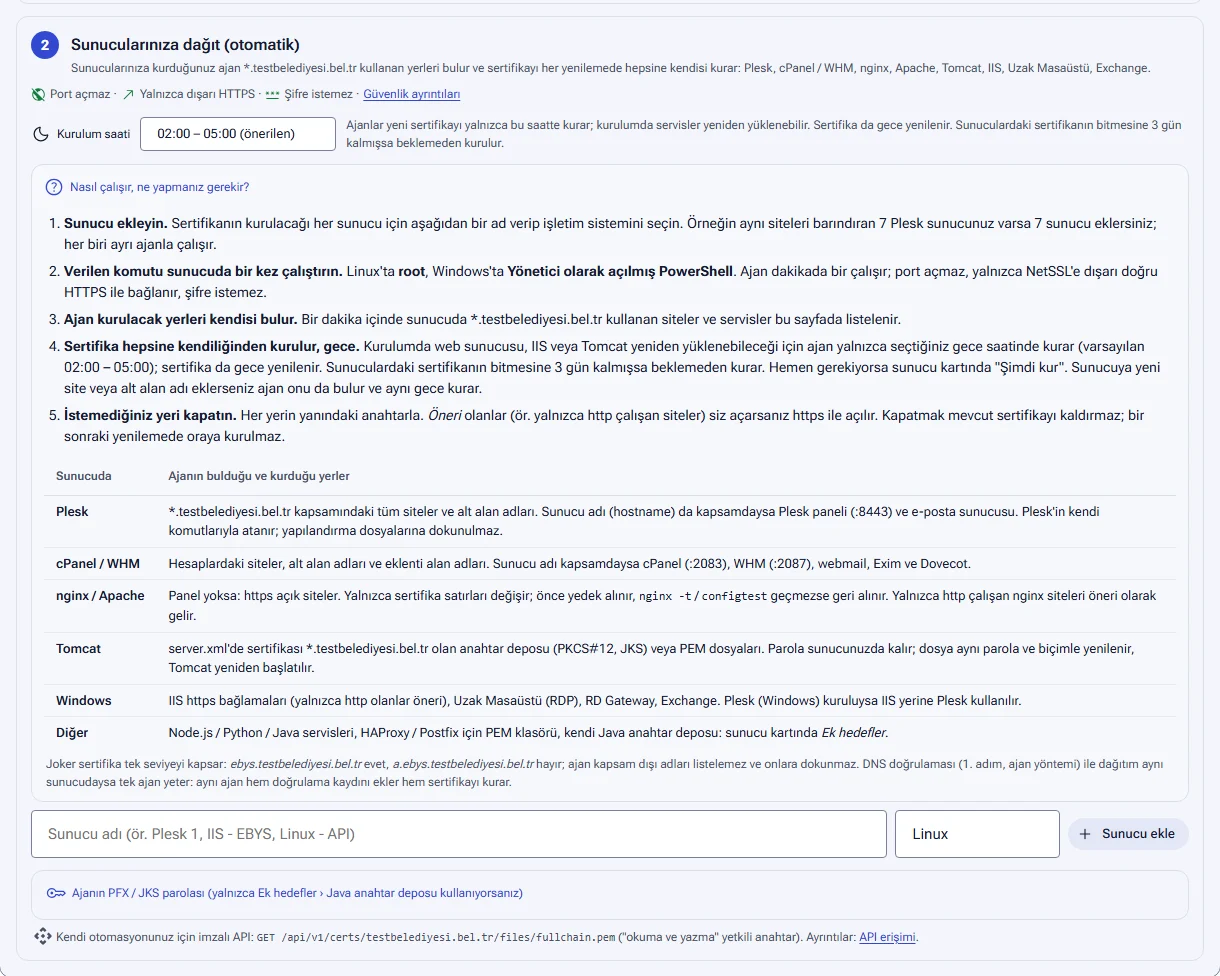
Sertifikanın kurulacağı her sunucu için ayrı bir ajan eklersiniz. Örneğin aynı siteleri barındıran 7 Plesk sunucunuz varsa 7 sunucu eklersiniz. Bir joker sertifikaya en fazla 20 sunucu eklenebilir.
- Joker SSL kutusunda Sunucularınıza dağıt (otomatik) adımına inin.
- Sunucu adı alanına tanıyacağınız bir ad yazın (ör. Plesk 1, IIS - EBYS, Linux - API).
- İşletim sistemini seçin: Linux veya Windows Server.
- Sunucu ekle düğmesine basın.
- Sunucu kartında görünen kurulum komutunu Komutu kopyala ile kopyalayın.
- Komutu sunucuda bir kez çalıştırın. Linux'ta root olarak, Windows'ta Yönetici olarak açılmış PowerShell'de çalıştırın.
- Bir dakika içinde kart Çevrimiçi olur ve ajanın bulduğu yerler listelenir.
| Linux | Windows Server | |
|---|---|---|
| Kurulum yeri | /usr/local/sbin/netssl-agent |
C:\ProgramData\NetSSL |
| Nasıl çalışır | cron ile dakikada bir | "NetSSL Ajan" zamanlanmış görevi (SYSTEM) ile dakikada bir |
| Ayar dosyası | /etc/netssl/agent.conf |
C:\ProgramData\NetSSL\config.json |
| Kendiliğinden bulduğu yerler | Plesk, cPanel, nginx, Apache, Tomcat | IIS, Uzak Masaüstü, RD Gateway, Exchange, Tomcat, Plesk (Windows) |
| Sürüm | — | Windows Server 2012 R2 ve üstü |
Kurulum komutu ajana özel bir anahtar içerir. Komutu yalnızca kurulum yapacak kişiyle paylaşın.
Sunucu kartı
Her sunucunun bir kartı vardır. Kartta sunucu adı, işletim sistemi ve ajan sürümü yazar.
| Etiket | Anlamı |
|---|---|
| Kurulum bekleniyor | Komut henüz sunucuda çalıştırılmadı. |
| Çevrimiçi | Ajan son 3 dakika içinde panele bağlandı. |
| Son bağlantı ... | Ajan bir süredir bağlanmıyor. Zamanlanmış görevi veya cron'u ve dışarı HTTPS erişimini kontrol edin. |
| DNS doğrulaması: bölge | Bu ajan alan adının DNS doğrulamasını yapıyor. |
| Plesk sunucusu / cPanel / WHM sunucusu | Ajan sunucuda bu paneli buldu. |
| Güncel sertifika kurulu | Son sertifika bu sunucuya kuruldu. |
| Gece ... arasında kurulacak | Yeni sertifika kurulum saatini bekliyor. |
| Bazı yerlere kurulamadı | En az bir yerde hata var. Hata satırı yerin altında yazar. |
| Kendini güncellemez | Sunucudaki ayar dosyasında kendini güncelleme kapatıldı. |
DNS doğrulaması için ajan
Joker SSL'de Kendi DNS sunucum (ajan) yöntemini seçtiyseniz ajanı DNS sunucunuza kurarsınız.
- Windows DNS: ajan doğrulama kaydını Windows DNS'e ekler ve siler.
- BIND: ajan kaydı
nsupdate -lile ekler. Bunun için bölgenin ayarındaupdate-policy local;bulunmalıdır.
Ajan bölgeyi bulunca kartında DNS doğrulaması etiketi görünür. Joker SSL kutusunda da "doğrulama kaydını ... bölgesine ekler" satırı çıkar. DNS sunucusu sertifikanın kurulacağı sunuculardan biriyse ayrıca ajan eklemeniz gerekmez. Aynı ajan hem doğrulama kaydını ekler hem sertifikayı kurar.
Sertifika alınırken DNS ajanının son 3 dakika içinde panele bağlanmış olması gerekir. Ajan doğrulama kaydını 20 dakika içinde eklemezse alım hata verir.
Ajanın bulduğu ve kurduğu yerler
Ajan sunucuda yalnızca *.alan.adi kapsamındaki adları arar. Kapsam dışındaki adları listelemez ve onlara dokunmaz.
| Sunucuda | Ajanın bulduğu ve kurduğu yerler |
|---|---|
| Plesk | Kapsamdaki tüm siteler ve alt alan adları. Sunucu adı da kapsamdaysa Plesk paneli (:8443) ve e-posta sunucusu. |
| cPanel / WHM | Hesaplardaki siteler, alt alan adları ve eklenti alan adları. Sunucu adı kapsamdaysa cPanel (:2083), WHM (:2087), webmail, Exim ve Dovecot. |
| nginx / Apache | Panel yoksa https açık siteler. Yalnızca http çalışan nginx siteleri öneri olarak gelir. |
| Tomcat | server.xml içinde sertifikası bu alan adına ait anahtar deposu (PKCS#12, JKS) veya PEM dosyaları |
| Windows | IIS https bağlamaları, Uzak Masaüstü (RDP), RD Gateway, Exchange. Plesk (Windows) kuruluysa IIS yerine Plesk kullanılır. |
| Diğer | Node.js, Python ve Java servisleri, HAProxy ve Postfix için PEM klasörü, kendi Java anahtar deponuz: sunucu kartında Ek hedefler |
Sunucuya yeni bir site veya alt alan adı eklerseniz ajan onu da bulur ve aynı gece kurar.
Yerlerin durumu
| Durum | Anlamı |
|---|---|
| Kurulu | Güncel sertifika bu yere kuruldu. |
| Gece kurulacak | Yeni sertifika kurulum saatinde kurulacak. |
| Kurulum bekliyor | Kurulum saati geldi, ajan kuracak. |
| Ajan bağlanınca kurulur | Ajan şu an çevrimdışı. |
| Sertifika alınınca kurulur | Joker sertifika henüz alınmadı. |
| Kurulamadı | Kurulum hata verdi. Hata mesajı satırın altında yazar. |
| Öneri | Ajan buldu ama kendiliğinden kurmaz. Örneğin yalnızca http çalışan bir site. |
| Kapalı | Bu yeri siz kapattınız. |
| Sunucuda kapalı | Sunucudaki ayar dosyası bu işe izin vermiyor. |
| Elle kurulmalı | Ajan bu yeri güvenle değiştiremiyor. Açıklama satırı nedenini söyler. |
Ajan bazı yerleri elle kurmanızı ister. Örneğin sertifika satırı başka bir dosyadan geliyorsa, özel anahtar şifreliyse veya anahtar deposunun parolası ortam değişkenindeyse bu durum görünür. Bu yerler için Ek hedefler › PEM klasörü veya Java anahtar deposu kullanabilirsiniz.
İstemediğiniz yeri kapatın
Her yerin yanında bir anahtar vardır. Anahtarı kapattığınız yere sertifika kurulmaz. Kapatmak mevcut sertifikayı kaldırmaz. Bir sonraki yenilemede oraya kurulmaz. Öneri olan bir yeri açarsanız ajan oraya https ekler. Örneğin yalnızca http çalışan bir IIS sitesine SNI ile https bağlaması eklenir.
Kurulum saati ve Şimdi kur
Kurulumda web sunucusu, IIS veya Tomcat yeniden yüklenebilir. Bu yüzden ajan yeni sertifikayı yalnızca seçtiğiniz gece saatinde kurar. Sertifika da gece yenilenir.
Kurulum saati seçenekleri şunlardır:
- 00:00 – 03:00
- 01:00 – 04:00
- 02:00 – 05:00 (önerilen ve varsayılan)
- 03:00 – 06:00
Sunuculardaki sertifikanın bitmesine 3 gün kalmışsa ajan saati beklemeden kurar. Kurulumu hemen istiyorsanız sunucu kartında Şimdi kur düğmesine basın. Onay penceresi birkaç saniyelik kesinti olabileceğini hatırlatır. Ajan sertifikayı bir dakika içinde kurar.
Kurulum başarısız olursa
Bir yere kurulamazsa sunucu kartında Bazı yerlere kurulamadı yazar. Ajan 15 dakikada bir yeniden dener. Sorunu giderdiyseniz Şimdi yeniden dene düğmesine basın. Kurulum iki denemede başarısız olursa "Joker SSL kurulamadı" e-postası ve cert.deploy_failed webhook olayı gelir.
Ek hedefler
Ajanın kendiliğinden bulamadığı yerleri sunucu kartında Ek hedefler (elle) bölümünden eklersiniz.
| Ek hedef | Ne yapar? |
|---|---|
| PEM klasörü (HAProxy, Postfix, Dovecot ...) | Seçtiğiniz klasöre fullchain.pem ve privkey.pem yazar. Linux'ta HAProxy için sertifika ve anahtarı tek dosyada tutan combined.pem de yazılır. Linux'ta yeniden yüklenecek servisleri seçersiniz. Windows'ta yeniden başlatılacak bir servis yazabilirsiniz. |
| Java anahtar deposu (Tomcat, Spring Boot) | Yazdığınız yola .p12 (Java 9+) veya .jks (Java 8 ve öncesi) dosyası yazar. Ardından yazdığınız servisi yeniden başlatır. |
| Uygulama servisleri (yalnızca Linux) | Ajanın bulduğu Node.js, Python, Java ve .NET servisleri için /etc/ssl/netssl/<alan adı>/<servis>/ altına fullchain.pem ve privkey.pem yazar. Ardından servisi yeniden başlatır. |
Uygulamanızda dosya yolunu bir kez tanımlarsınız. Sonraki yenilemelerde ajan yalnızca dosyayı değiştirir ve servisi yeniden başlatır. Uygulama nginx veya Apache arkasındaysa yalnızca o siteyi seçmeniz yeterlidir.
Ajanın PFX / JKS parolası
Ajan Ek hedefler › Java anahtar deposu ile yazdığı .p12 ve .jks dosyalarını bu parolayla korur. Parolayı Tomcat ayarınıza (server.xml) bir kez yazarsınız. Otomatik bulunan yerler (Plesk, cPanel, IIS, Tomcat server.xml ...) için bu parola gerekmez. Tomcat'in kendi anahtar deposu kendi parolasıyla yenilenir ve bu parola sunucudan çıkmaz.
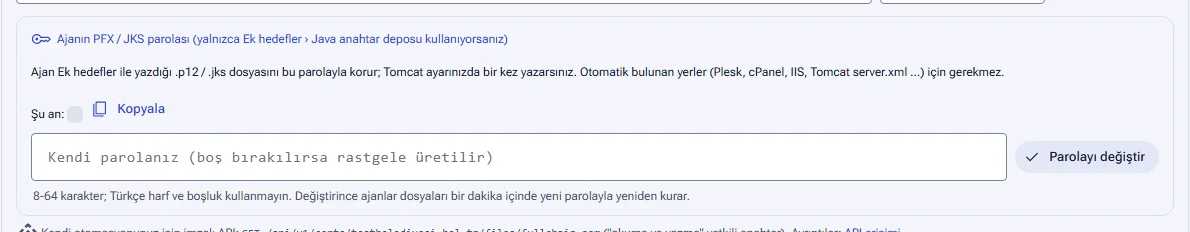
- Bölüm, Ajanın PFX / JKS parolası bağlantısıyla açılır. Şu an satırında geçerli parola ve Kopyala düğmesi vardır.
- Kendi parolanızı yazıp Parolayı değiştir düğmesine basabilirsiniz. Alanı boş bırakırsanız rastgele bir parola üretilir.
- Parola 8-64 karakter olur. Türkçe harf ve boşluk kullanmayın.
- Parolayı değiştirince ajanlar dosyaları bir dakika içinde yeni parolayla yeniden kurar.
- API ile alınan PFX, P12, JKS ve ZIP dosyaları da bu parolayla gelir. Kendi betiklerinizi kullanıyorsanız onları da güncelleyin.
Ayar dosyasındaki sınırlar
Ajanın yapabileceği işleri sunucudaki ayar dosyasıyla sınırlarsınız. Bu dosyayı yalnızca sunucunun yöneticisi okuyup değiştirebilir. Panel bu ayarı değiştiremez.
| Windows | Linux | |
|---|---|---|
| Dosya | C:\ProgramData\NetSSL\config.json (yalnızca SYSTEM ve Yöneticiler okuyabilir) |
/etc/netssl/agent.conf (yalnızca root okuyabilir) |
| İzin verilen işler | "allow": "dns" |
ALLOW='dns,plesk' |
| Kendini güncelleme | "update": false |
AUTOUPDATE=0 |
| Yeniden başlatılabilecek ek servisler | "services": "MyApp" |
SERVICES='myapp' |
İzin listesine yazılabilecek işler şunlardır:
- Linux:
dns,plesk,cpanel,nginx,apache,tomcat,app,pem,keystore - Windows:
dns,plesk,iis,rdp,rdgw,exchange,tomcat,store,pem,keystore
Örneğin allow değerine yalnızca dns yazarsanız ajan sadece DNS doğrulaması yapar ve hiçbir yere sertifika kurmaz. İzin verilmeyen bir iş istenirse ajan yapmaz. Panelde ilgili yerde Sunucuda kapalı yazar. Kendini güncelleme kapalıysa kartta Kendini güncellemez etiketi görünür. Güncellemeler yalnızca panelden HTTPS ile gelir.
Kayıt ve yedek
- Ajan her işlemi sunucuda günlüğe yazar: Windows'ta
C:\ProgramData\NetSSL\netssl-agent.log, Linux'ta/etc/netssl/agent.log. - Her kurulum panelde Kayıtlar → Panel işlemleri sayfasına da düşer.
- Değiştirilen nginx, Apache ve Tomcat dosyalarının yedeği
/etc/netssl/backupklasöründe tutulur. Son 10 kurulumun yedeği saklanır.
Ajanı kaldırma
- Sunucu kartında Kurulum / kaldırma komutları bağlantısını açın.
- Ajanı kaldır düğmesine basın ve onaylayın. Ajanın anahtarı hemen iptal edilir. Sunucudaki ajan panele bir daha bağlanamaz.
- Aynı bölümde yazan kaldırma komutunu sunucuda çalıştırın.
Kaldırma komutu kartta yazar. Varsayılan kurulumda komutlar şunlardır:
- Linux:
rm -f /etc/cron.d/netssl-agent; rm -rf /etc/netssl; rm -f /usr/local/sbin/netssl-agent - Windows:
Unregister-ScheduledTask -TaskName 'NetSSL Ajan' -Confirm:$false; Remove-Item -Recurse -Force "$env:ProgramData\NetSSL"
Kurulmuş sertifikalar yerinde kalır. Sertifikanın süresi dolmadan başka bir yolla yenilemeyi unutmayın.
*.kurum.bel.tr sertifikası ebys.kurum.bel.tr adresini kapsar, a.ebys.kurum.bel.tr adresini kapsamaz. Ajan kapsam dışı adları listelemez ve onlara sertifika kurmaz. İki seviyeli adlar için ayrı bir sertifika gerekir.
Sık sorulan sorular
Güvenlik duvarında hangi kuralı açmalıyım?
Gelen yönde hiçbir kural gerekmez. Sunucunun NetSSL paneline giden HTTPS (443) çıkışına izin vermeniz yeterlidir.
Ajan "Son bağlantı" gösteriyor, çevrimiçi olmuyor.
Windows'ta "NetSSL Ajan" zamanlanmış görevinin çalıştığını, Linux'ta cron kaydının durduğunu kontrol edin. Sunucunun dışarı doğru HTTPS ile panele erişebildiğinden emin olun. Ajanın günlük dosyası hatanın nedenini yazar.
Panel ele geçirilirse sunucumda komut çalıştırılabilir mi?
Hayır. Ajan panelden gelen komutu veya betiği çalıştırmaz. Yalnızca kendi içinde tanımlı işleri yapar. Bu işleri de sunucudaki ayar dosyasıyla daraltabilirsiniz.
Aynı siteleri barındıran birden fazla sunucumuz var. Ne yapmalıyız?
Her sunucu için ayrı bir sunucu ekleyin ve komutu her sunucuda çalıştırın. Her ajan kendi sunucusundaki yerleri bulur ve kurar.
Sertifikayı hemen kurmam gerekiyor. Geceyi beklemem gerekir mi?
Hayır. Sunucu kartında Şimdi kur düğmesine basın. Ajan sertifikayı bir dakika içinde kurar.