
Bu ekran ne işe yarar?
Hostun Güvenlik sayfasının alt bölümünde numaralı kartlar vardır. Bu kartlar sitenizi düzenli olarak tarar ve bir sızıntı görünce size haber verir. Hedef sunucunuzun doğrudan saldırıya açık olup olmadığını da denetler. Her kartın kendi açma kapama anahtarı vardır. Anahtarı değiştirdiğinizde ayar hemen kaydedilir. Bazı sertleştirme ayarları ise hostun Yayın ayarları sayfasındaki Performans ve uyumluluk kartındadır.
Bildirimler e-posta ile gelir. Telegram, SMS veya webhook tanımladıysanız bu kanallardan da haber verilir. Kanalların ayarı Bildirimler ve entegrasyonlar rehberindedir. Bulgular sitenin güvenlik puanını da etkiler. Puan Panel kullanımı rehberinde anlatılır.
Ne zaman kullanırsınız?
- Sızma testi raporunda “sunucu bilgisi ifşası”, “çerezde Secure / HttpOnly yok” veya “güvenlik başlıkları eksik” maddeleri çıktı.
- Sunucuda unutulmuş bir yedek veya
.envdosyası olup olmadığını öğrenmek istiyorsunuz. - Ödeme veya başvuru sayfanıza yabancı bir kod eklenirse hemen haberiniz olsun istiyorsunuz.
- Sitenizdeki WordPress, PHP veya jQuery sürümünün eski olup olmadığını öğrenmek istiyorsunuz.
- Bir sayfada vatandaşların TC kimlik numaraları açıkta kalırsa haber almak istiyorsunuz.
- Hedef sunucunuzun yalnızca NetSSL'e açık olduğunu doğrulamak istiyorsunuz.
Hedef sunucu koruması
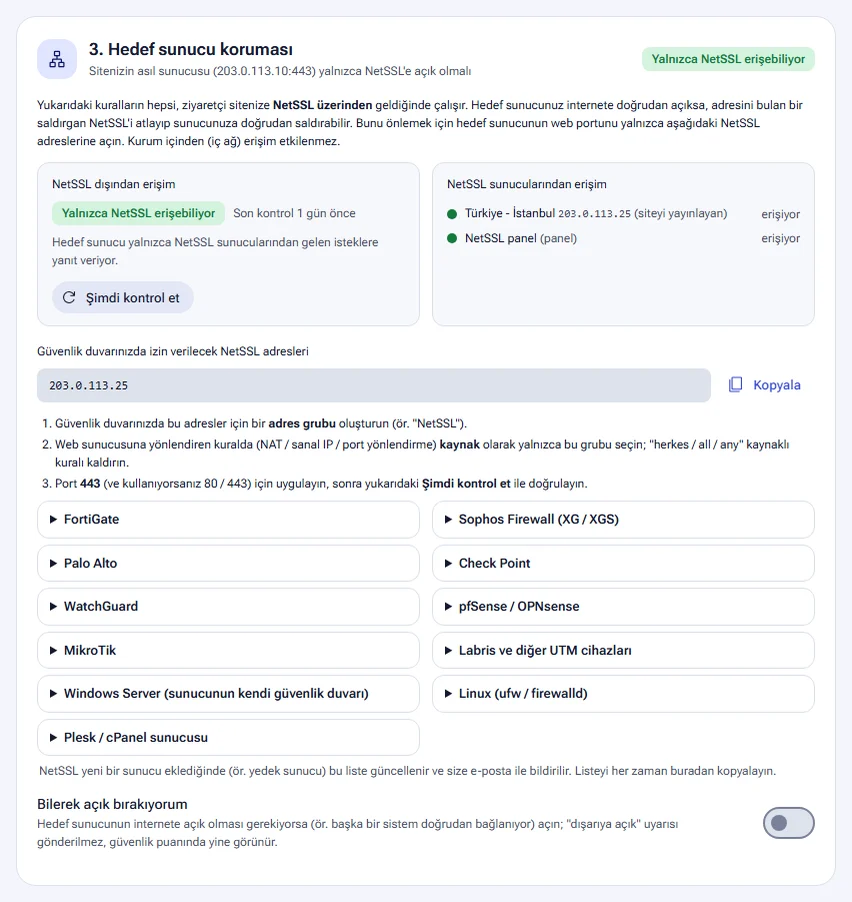
Güvenlik kurallarının hepsi, ziyaretçi sitenize NetSSL üzerinden geldiğinde çalışır. Hedef sunucunuz internete doğrudan açıksa adresini bulan bir saldırgan NetSSL'i atlayabilir. 3. Hedef sunucu koruması kartı bunu denetler.
- NetSSL dışından erişim kutusu hedef sunucunun dışarıdan açık olup olmadığını gösterir. Durum Yalnızca NetSSL erişebiliyor, Dışarıdan doğrudan erişilebiliyor, İç ağda (dışarıdan erişim yok), Kontrol edilemedi veya Kontrol bekleniyor olur. Şimdi kontrol et düğmesi kontrolü hemen yapar.
- NetSSL sunucularından erişim kutusu, siteyi yayınlayan NetSSL sunucusunun ve varsa yedek sunucunun hedef sunucuya ulaşıp ulaşmadığını gösterir. Erişemeyen bir NetSSL adresi varsa arıza anında yedek sunucu siteyi açamaz.
- Güvenlik duvarınızda izin verilecek NetSSL adresleri listesini Kopyala düğmesiyle alırsınız.
- Güvenlik duvarınızda NetSSL adresleri için bir adres grubu oluşturun (ör. “NetSSL”).
- Web sunucusuna yönlendiren kuralda (NAT / sanal IP / port yönlendirme) kaynak olarak yalnızca bu grubu seçin. “Herkes / all / any” kaynaklı kuralı kaldırın.
- Kuralı sitenin web portuna ve kullanıyorsanız 80 / 443 portlarına uygulayın.
- Şimdi kontrol et düğmesiyle sonucu doğrulayın.
Kartta FortiGate, Sophos Firewall (XG / XGS), Palo Alto, Check Point, WatchGuard, pfSense / OPNsense, MikroTik, Labris ve diğer UTM cihazları, Windows Server, Linux (ufw / firewalld) ve Plesk / cPanel için kısa anlatımlar vardır. Kurum içinden (iç ağ) erişim bu ayardan etkilenmez. Sunucunuz dışarıya açık bulunursa size haber verilir.
NetSSL yeni bir sunucu eklerse (ör. yedek sunucu) liste güncellenir ve size e-posta gelir. Listeyi her zaman bu karttan kopyalayın. Hedef sunucunun internete açık kalması gerekiyorsa Bilerek açık bırakıyorum anahtarını açın. Bu durumda “dışarıya açık” uyarısı gönderilmez. Durum güvenlik puanında yine görünür.
Hedef sunucunuzun kayıtlarında gerçek ziyaretçi IP'sini görmek için Gerçek ziyaretçi IP'si rehberine bakın.
DNS kaydı izleme
Belediye ve kurumlarda sık görülen saldırılardan biri, alan adı firmasındaki şifrenin ele geçirilmesidir. Saldırgan ad sunucularını (NS) değiştirir. Site ve e-postalar sessizce başka bir yere gider. 4. DNS kaydı izleme kartı bu değişikliği yakalar.
- NetSSL alan adınızın NS, MX, A ve AAAA kayıtlarını 30 dakikada bir kontrol eder.
- Bir değişiklik iki kontrolde de görülürse size e-posta gelir. Telegram veya SMS seçtiyseniz bu kanallardan da haber verilir.
- Kart bu sitenin DNS kaydının hâlâ NetSSL'e yönlendiğini de denetler. Olması gereken kayıt kartta yazar. Kayıt başka yere giderse “artık NetSSL üzerinden yayınlanmıyor” uyarısı çıkar. Bu durumda korumalar o adres için çalışmaz.
- Kartta alan adının şu anki kayıtları görünür. Bilinen halden farklı olan kayıt kırmızı yazılır.
Değişikliği kurumunuz yaptıysa Bu değişikliği biz yaptık düğmesine basın. Şu anki kayıtlar bilinen hal olarak kaydedilir ve uyarı kalkar. Değişikliği siz yapmadıysanız alan adı firmanızdaki şifreyi hemen değiştirin.
DNS kaydı izleme anahtarı alan adının bütün siteleri için geçerlidir. Alan adının diğer güvenlik kontrolleri Alan adı güvenliği rehberindedir.
Açık dosya taraması
9. Açık dosya taraması sunucunuzda unutulmuş ve internetten indirilebilen hassas dosyaları bulur. NetSSL sitenizi haftada bir, saldırganların otomatik araçlarla ilk denediği 64 adresle yoklar. Aranan dosyalar şunlardır:
- ortam dosyaları (
.env) ve Git / SVN depoları - yapılandırma yedekleri (ör.
wp-config.php.bak) veweb.config - SQL dökümleri ve site yedekleri (
.zipgibi arşivler) - özel anahtarlar ve
.htpasswd - phpinfo, sunucu durum sayfası ve hata kayıtları
- phpMyAdmin / Adminer gibi veritabanı panelleri, hata ayıklama sayfaları ve açık klasör listeleri
Her dosyanın yalnızca ilk bölümü okunur ve türü doğrulanır. İçerik saklanmaz. Tarama yaklaşık 60 kısa istek gönderir ve sitenizi yormaz. Tarama istekleri NetSSL kurallarına takılmaz. Bulgu tablosunda Adres, Ne bulundu, Önem (Kritik, Yüksek, Orta) ve Durum sütunları vardır.
| Durum | Anlamı |
|---|---|
| Herkese açık | Dosya şu an herkes tarafından indirilebiliyor. |
| NetSSL engelliyor | Tarama koruması dosyayı ziyaretçiye vermiyor. Dosya yine de sunucuda duruyor. |
| Kapatıldı | Dosyayı Kapat düğmesiyle NetSSL'de herkese kapattınız. |
| Bilinçli açık | Dosyanın açık olması gerektiğini işaretlediniz. Bir daha uyarı verilmez. |
- Kapat düğmesi dosyayı NetSSL'de herkese kapatır. Muaf IP'ler de dosyayı açamaz. Erişimi aç bu işlemi geri alır.
- Bilinçli açık düğmesi bilerek paylaşılan bir klasör gibi durumlar içindir. İşareti kaldır bu işareti geri alır.
- Yeni bir bulgu çıkınca e-posta, Telegram, SMS ve webhook ile haber verilir.
- Şimdi tara düğmesi taramayı hemen başlatır.
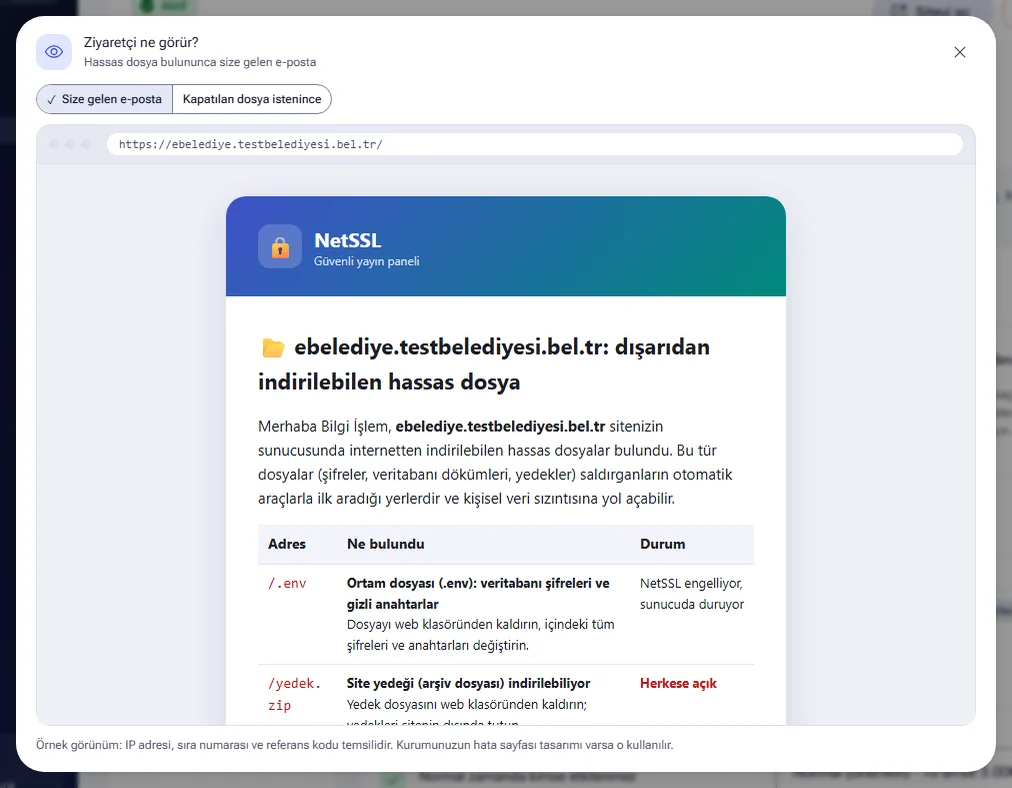
Dosya bir süre herkese açık kaldıysa içeriği okunmuş olabilir. Dosyayı sunucudan silin. İçindeki veritabanı şifrelerini ve anahtarları değiştirin. SQL dökümünde kişisel veri varsa KVKK kapsamında veri ihlali değerlendirmesi yapın.
Açıkta gizli anahtar ve şifre
Saldırganlar kurum sitelerinin JavaScript dosyalarını otomatik araçlarla tarar. SMS sağlayıcısı şifresi, ödeme (iyzico / PayTR) gizli anahtarı, SMTP şifresi veya veritabanı bağlantısı bu dosyalarda unutulursa herkes okuyabilir. Açıkta gizli anahtar ve şifre taraması bunları bulur.
- NetSSL haftada bir sayfaları (en fazla 150) ve sitenin kendi JavaScript dosyalarını (en fazla 60) tarar. Tarama haftalık site taramasıyla birlikte yapılır.
- Özel anahtarlar, şifreli veritabanı bağlantıları, adreste açık duran şifreler ve kod içindeki şifre ve gizli anahtarlar aranır.
- AWS, Stripe, Slack, GitHub, SendGrid, Telegram bot ve Google anahtarları da aranır. Açık kaynak kod haritaları (
.map), HTML yorumlarındaki şifre ipuçları ve iç ağ adresleri de bulgu sayılır. - Bulgular Kritik, Yüksek, Orta ve Düşük önemle listelenir. Her bulguda nerede görüldüğü, ilk görülme tarihi ve ne yapılması gerektiği yazar.
- Değerler saklanmaz. Panelde yalnızca maskeli bir örnek görünür.
Bilerek açık bıraktığınız veya kısıtladığınız bir anahtarı Yok say (bilerek açık / kısıtlı) ile işaretlersiniz. Yalnızca sitenizin adresine kısıtlanmış bir harita anahtarı buna örnektir. Yeniden izle düğmesi bu işareti kaldırır. Düzelen bulgular listeden kendiliğinden çıkar. İlk sonuç bir sonraki site taramasından sonra görünür. İlk taramadan sonra yeni kritik veya yüksek bulgu çıkarsa e-posta ve webhook (secret.exposed) ile haber verilir.
Bulunan şifreyi koddan silmek yetmez. Değer okunmuş olabilir. Önce servisin panelinden şifreyi değiştirin veya anahtarı iptal edin. Sonra bu kodu tarayıcıdan çıkarıp sunucu tarafına taşıyın.
Dış betik izleme
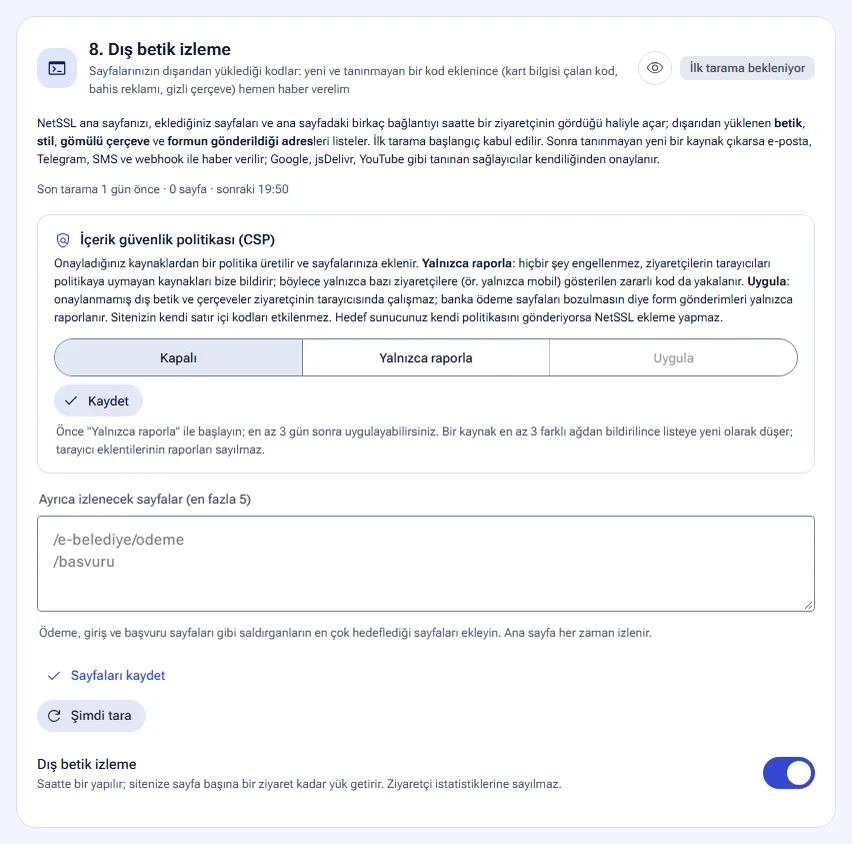
Saldırganlar ele geçirdikleri sitelere kart bilgisi çalan kod, bahis reklamı veya gizli çerçeve ekler. Dış betik izleme sayfalarınızın dışarıdan yüklediği kodları izler.
- NetSSL ana sayfanızı, eklediğiniz sayfaları ve ana sayfadaki birkaç bağlantıyı saatte bir ziyaretçinin gördüğü haliyle açar.
- Dışarıdan yüklenen betikleri, stilleri, gömülü çerçeveleri ve formların gönderildiği adresleri listeler.
- İlk tarama başlangıç kabul edilir. Sonra tanınmayan yeni bir kaynak çıkarsa e-posta, Telegram, SMS ve webhook ile haber verilir.
- Google, jsDelivr, YouTube gibi tanınan sağlayıcılar kendiliğinden onaylanır.
Her kaynak için Onayla veya Tanımıyorum dersiniz. Kaynağın durumu Yeni: onayınızı bekliyor, Tanımıyorum, Ziyaretçi raporu (doğrulanıyor), Onaylandı, Tanınan sağlayıcı veya İlk taramada vardı olur. Riskli kaynaklarda ayrıca etiket çıkar. Etiketler şunlardır: Şifresiz (http) bağlantı, IP adresinden yükleniyor, Benzer görünümlü alan adı, USOM zararlı listesinde, Form başka siteye gönderiliyor, Gizli çerçeve ve Ziyaretçi tarayıcısı bildirdi.
Ayrıca izlenecek sayfalar (en fazla 5) alanına ödeme, giriş ve başvuru sayfalarını ekleyin. Ana sayfa her zaman izlenir. Tarama sitenize sayfa başına bir ziyaret kadar yük getirir. Bu ziyaretler ziyaretçi istatistiklerine sayılmaz.
İçerik güvenlik politikası (CSP)
Onayladığınız kaynaklardan bir politika üretilir ve sayfalarınıza eklenir. Üç seçenek vardır.
| Seçenek | Ne olur? |
|---|---|
| Kapalı | Politika eklenmez. |
| Yalnızca raporla | Hiçbir şey engellenmez. Ziyaretçilerin tarayıcıları politikaya uymayan kaynakları bildirir. Yalnızca bazı ziyaretçilere gösterilen zararlı kod da böylece yakalanır. |
| Uygula | Onaylanmamış dış betik ve çerçeveler ziyaretçinin tarayıcısında çalışmaz. Banka ödeme sayfaları bozulmasın diye form gönderimleri yalnızca raporlanır. |
Önce Yalnızca raporla ile başlayın. Uygula seçeneği en az 3 gün raporlamadan sonra açılır. Bir kaynak en az 3 farklı ağdan bildirilince listeye yeni olarak düşer. Tarayıcı eklentilerinin raporları sayılmaz. Sitenizin kendi satır içi kodları etkilenmez. Hedef sunucunuz kendi politikasını gönderiyorsa NetSSL ekleme yapmaz.
Yazılım sürümleri
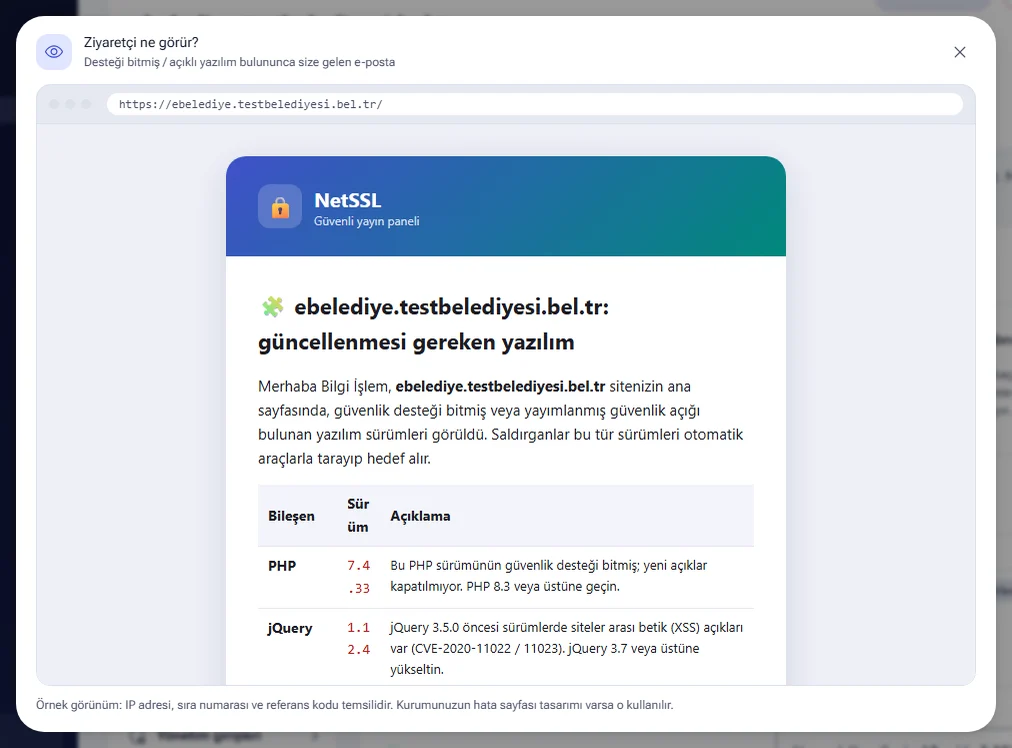
6. Yazılım sürümleri kartı, sitenizin kullandığı yazılımların desteği bitmişse veya bilinen bir açığı varsa haber verir. NetSSL ana sayfanızı günde bir, ziyaretçinin gördüğü haliyle açar. Sürüm bilgilerini sayfadan pasif olarak okur. Saldırı veya sızma testi yapılmaz.
İncelenen yazılımlar WordPress, Drupal, Joomla, jQuery, Bootstrap, PHP, IIS ve WordPress eklentileridir. Tabloda Bileşen, Sürüm, Durum ve Açıklama sütunları vardır. Durum Desteği bitmiş / açıklı, Güncellenmeli, Güncel görünüyor veya Bilgi olur. Desteği bitmiş veya açıklı bir sürüm görülünce size haber verilir. Şimdi tara düğmesi taramayı hemen yapar. Bağlı hizmetlerde tarama ana sitede yapılır.
Açıklı bir WordPress eklentisi görülürse ilgili sanal yama kendiliğinden açılır. Sanal yama Saldırı koruması rehberinde anlatılır. Sunucu bilgisini gizle açık olsa da tarama gerçek sürümü görmeye devam eder.
TC kimlik no sızıntısı
Başvuru listeleri, ihale katılımcıları ve sınav sonuçları gibi sayfalar bazen yanlışlıkla herkese açık kalır. Bu sayfalar vatandaşların TC kimlik numaralarını gösterebilir. 5. KVKK: TC kimlik no sızıntı uyarısı kartı bu durumu yakalar.
- NetSSL sitenize gelen isteklerin küçük bir bölümünde sayfa içeriğini okur. 20 istekte bir örnek alınır. Aynı sayfa saatte en fazla bir kez incelenir.
- TC kimlik algoritmasına uyan numaralar sayılır. Bir sayfada 3 veya daha fazla farklı numara görülürse size haber verilir.
- Numaraların kendisi hiçbir yere kaydedilmez. Yalnızca sayfa adresi ve kaç numara görüldüğü tutulur.
- Sayfa değiştirilmez ve ziyaretçi bir şey fark etmez. Site hızı etkilenmez.
Bulunan sayfa için iki düğme vardır. Sayfayı düzelttiyseniz Düzeltildi düğmesine basın. Sayfa yalnızca yetkili personele açıksa Yetkili sayfa düğmesine basın. Bu sayfa için bir daha uyarı gelmez. Önceki bulgular listesindeki Yeniden izle düğmesi izlemeyi tekrar başlatır. Sayfalarınızda kimlik numarası gösterilmesi gerekiyorsa ve hepsi yetkili alandaysa taramayı kapatabilirsiniz.
Sayfa herkese açıksa hemen kapatın veya numaraları maskeleyin. Gerekirse sayfayı Saldırı koruması rehberinde anlatılan Özel kurallar ile geçici olarak engelleyin. KVKK'ya göre ihlal Kurul'a 72 saat içinde bildirilir.
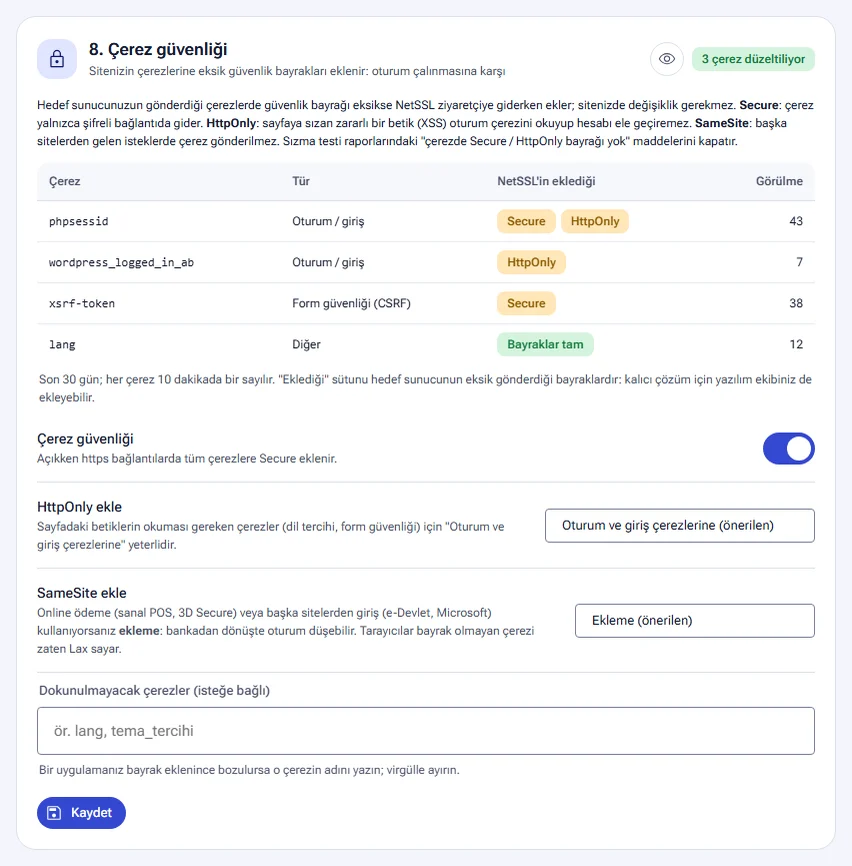
Çerez güvenliği
8. Çerez güvenliği kartı, hedef sunucunuzun gönderdiği çerezlere eksik güvenlik bayraklarını ekler. Sitenizde değişiklik gerekmez. Ayar sızma testi raporlarındaki “çerezde Secure / HttpOnly bayrağı yok” maddelerini kapatır.
| Bayrak | Ne sağlar? |
|---|---|
| Secure | Çerez yalnızca şifreli bağlantıda gider. |
| HttpOnly | Sayfaya sızan zararlı bir betik (XSS) oturum çerezini okuyup hesabı ele geçiremez. |
| SameSite | Başka sitelerden gelen isteklerde çerez gönderilmez. |
- Çerez güvenliği anahtarı açıkken https bağlantılarda bütün çerezlere Secure eklenir.
- HttpOnly ekle listesinde Oturum ve giriş çerezlerine (önerilen), Tüm çerezlere (XSRF / CSRF hariç) ve Ekleme seçenekleri vardır. Dil tercihi ve form güvenliği gibi çerezleri sayfadaki betikler okumak zorundadır. Bu yüzden önerilen seçenek yeterlidir.
- SameSite ekle listesinde Ekleme (önerilen), Lax ve Strict seçenekleri vardır. Online ödeme (sanal POS, 3D Secure) veya e-Devlet, Microsoft gibi dış girişler kullanıyorsanız SameSite eklemeyin. Bankadan dönüşte oturum düşebilir.
- Dokunulmayacak çerezler alanına, bayrak eklenince bozulan bir uygulamanın çerez adını yazın. Birden fazla adı virgülle ayırın.
Kartın tablosu son 30 günde görülen çerezleri gösterir. Tabloda çerezin türü (Oturum / giriş, Form güvenliği (CSRF) veya Diğer) ve NetSSL'in eklediği bayraklar yazar. Bu sütun, hedef sunucunun eksik gönderdiği bayrakları gösterir. Kalıcı çözüm için yazılım ekibiniz bu bayrakları uygulamada da ekleyebilir. Ayarlar kartın Kaydet düğmesiyle kaydedilir.
Güvenlik başlıkları, sunucu bilgisi ve e-posta koruması
Bu üç ayar hostun Yayın ayarları sayfasındaki Performans ve uyumluluk kartındadır. Host menüsündeki Güvenlik grubunda da birer satırları vardır. Satıra tıklayınca ayarın bulunduğu yere gidersiniz. Ayarlar sayfanın kaydetme düğmesiyle kaydedilir.
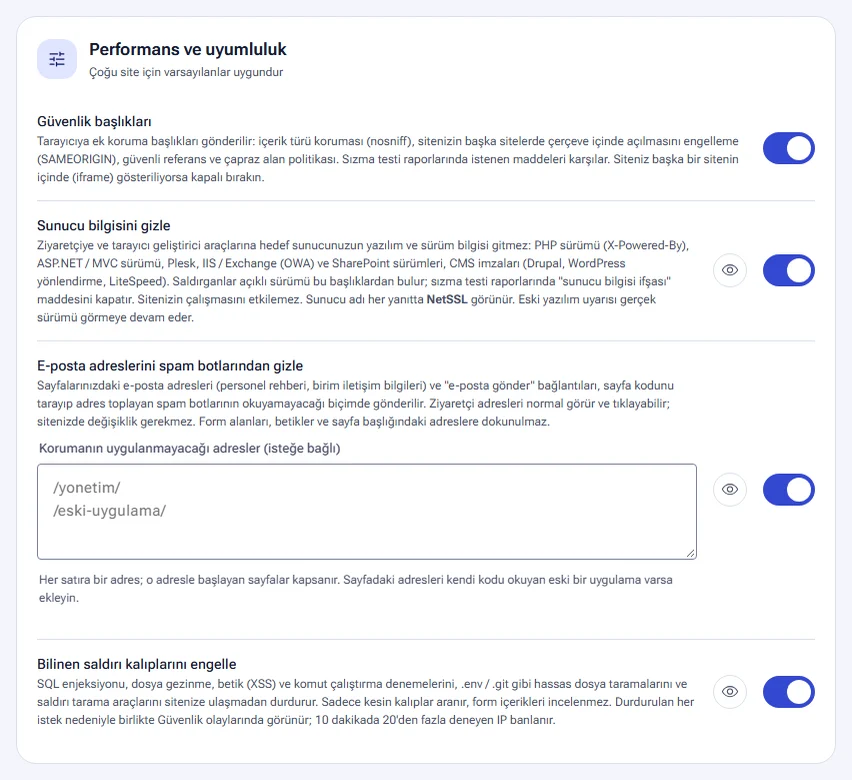
Güvenlik başlıkları
Güvenlik başlıkları ayarı tarayıcıya ek koruma başlıkları gönderir. İçerik türü koruması (nosniff), çerçeve koruması (SAMEORIGIN), güvenli referans ve çapraz alan politikası eklenir. Çerçeve koruması sitenizin başka sitelerde çerçeve içinde açılmasını engeller. Ayar sızma testi raporlarında istenen maddeleri karşılar. Ayar isteğe bağlıdır. Siteniz başka bir sitenin içinde (iframe) gösteriliyorsa kapalı bırakın.
Sunucu bilgisini gizle
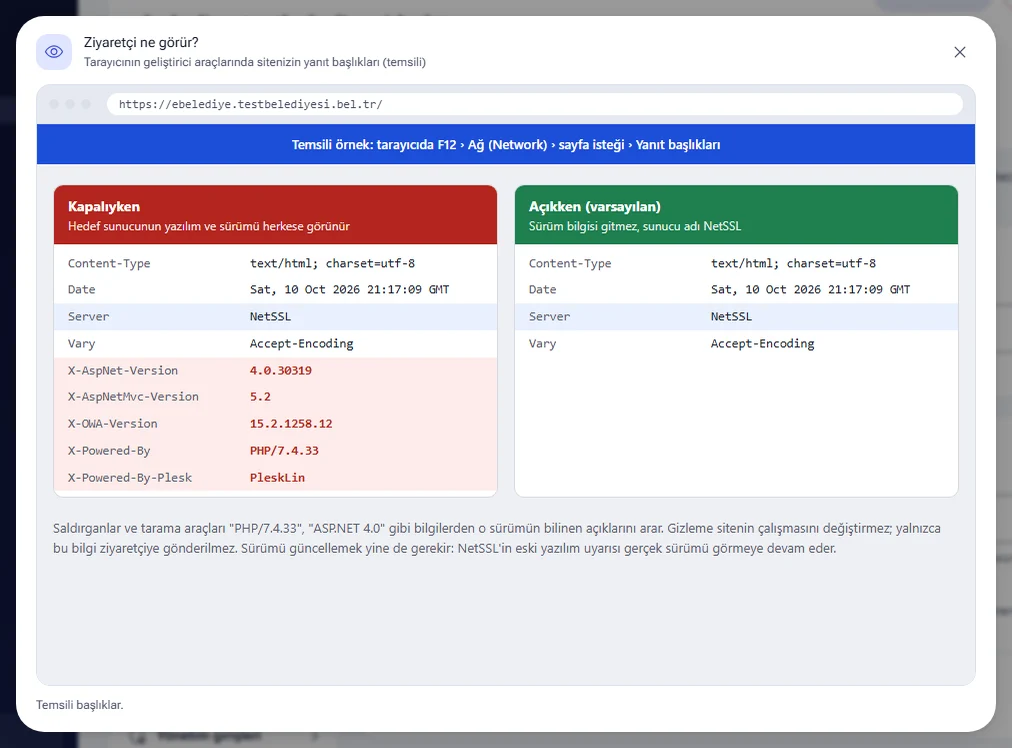
Sunucu bilgisini gizle açıkken hedef sunucunuzun yazılım ve sürüm bilgisi ziyaretçiye gitmez. PHP sürümü (X-Powered-By), ASP.NET / MVC sürümü, Plesk, IIS / Exchange (OWA) ve SharePoint sürümleri ve CMS imzaları gizlenir. Saldırganlar açıklı sürümü bu başlıklardan bulur. Ayar sızma testi raporlarındaki “sunucu bilgisi ifşası” maddesini kapatır.
- Ayar sitenizin çalışmasını etkilemez.
- Sunucu adı her yanıtta NetSSL görünür.
- Ayar varsayılan olarak açıktır.
- Yazılım sürümleri taraması gerçek sürümü görmeye devam eder.
Göz simgesi, tarayıcının geliştirici araçlarında görünen yanıt başlıklarını ayar kapalıyken ve açıkken yan yana gösterir.
E-posta adresi koruması
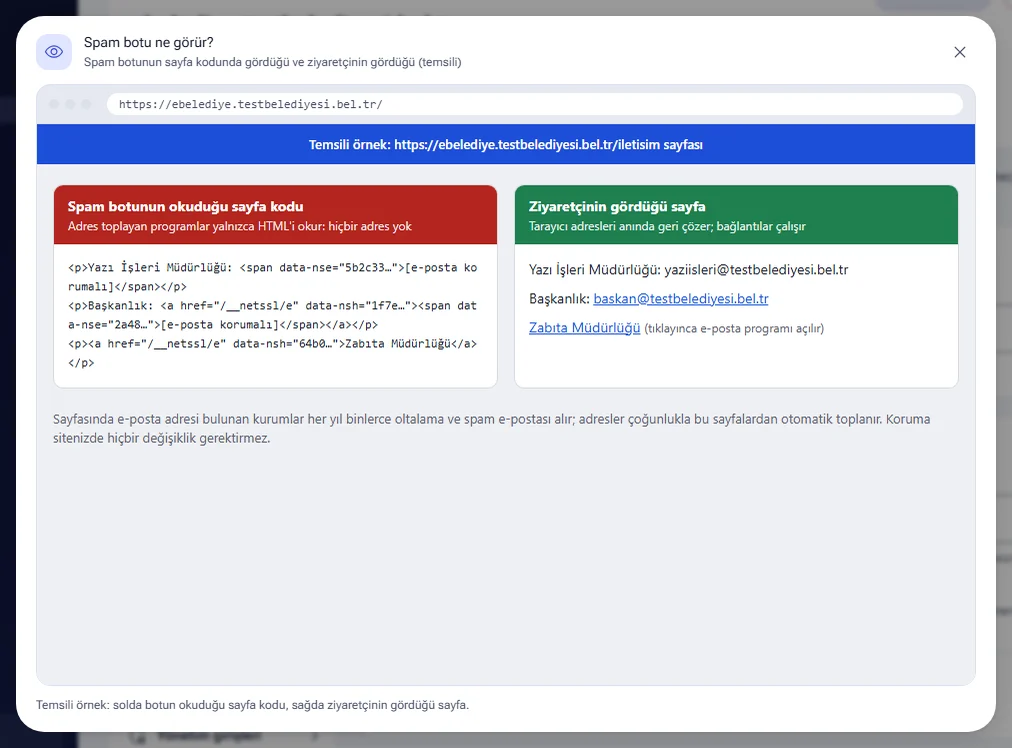
E-posta adreslerini spam botlarından gizle ayarı sayfalarınızdaki e-posta adreslerini ve “e-posta gönder” bağlantılarını korur. Personel rehberi ve birim iletişim sayfaları buna örnektir. Adresler, sayfa kodunu tarayıp adres toplayan botların okuyamayacağı biçimde gönderilir. Ziyaretçi adresleri normal görür ve tıklayabilir. Sitenizde değişiklik gerekmez. Ayar varsayılan olarak açıktır.
- Form alanları, betikler ve sayfa başlığındaki adreslere dokunulmaz.
- Sayfadaki adresleri kendi kodu okuyan eski bir uygulamanız varsa onun adresini Korumanın uygulanmayacağı adresler (isteğe bağlı) alanına yazın. Her satıra bir adres yazılır. O adresle başlayan sayfalar kapsanır.
- Göz simgesi, spam botunun okuduğu sayfa kodunu ve ziyaretçinin gördüğü sayfayı yan yana gösterir.
Güvenlik başlıklarını ve saldırı kalıplarını birden fazla hostta açmak için Siteleriniz → Güvenlik sayfasındaki Toplu güvenlik ayarı bölümünü kullanın. Ayrıntılar Ayar geçmişi ve şablonlar rehberindedir.
Sık sorulan sorular
Bu taramalar sitemi yorar mı?
Hayır. Açık dosya taraması haftada bir yaklaşık 60 kısa istek gönderir. Yazılım sürümü taraması günde bir yalnızca ana sayfayı açar. Dış betik izleme saatte bir, sayfa başına bir ziyaret kadar yük getirir. TC kimlik taraması yalnızca örnek isteklerde yapılır ve site hızını etkilemez.
Açık dosyayı “Kapat” ile kapattım. Bu yeterli mi?
Hayır. Kapat düğmesi dosyayı yalnızca NetSSL üzerinden gelenlere kapatır. Dosya sunucuda durmaya devam eder. Dosyayı sunucudan silin ve içindeki şifreleri değiştirin. Hedef sunucunuz internete doğrudan açıksa dosya hâlâ indirilebilir.
Sanal POS ile ödemeden sonra kullanıcıların oturumu düşüyor.
Çerez güvenliği kartında SameSite ekle ayarının Ekleme (önerilen) olduğunu kontrol edin. Lax veya Strict seçiliyse bankadan dönüşte oturum düşebilir. Sorun belirli bir çerezde oluyorsa o çerezin adını Dokunulmayacak çerezler alanına yazın.
DNS değişikliğini biz yaptık ama uyarı geldi. Ne yapmalıyım?
Hostun Güvenlik sayfasındaki 4. DNS kaydı izleme kartında Bu değişikliği biz yaptık düğmesine basın. Yeni kayıtlar bilinen hal olur ve uyarı kalkar. Değişikliği kurumunuz yapmadıysa bu düğmeye basmayın ve alan adı şifrenizi hemen değiştirin.
Hedef sunucu “Dışarıdan doğrudan erişilebiliyor” görünüyor. Ne yapmalıyım?
Güvenlik duvarınızda web portunu yalnızca karttaki NetSSL adreslerine açın. Kartta cihazınıza uygun kısa anlatımı açıp adımları izleyin. Sonra Şimdi kontrol et düğmesiyle sonucu doğrulayın. Durum Yalnızca NetSSL erişebiliyor olmalıdır.