
Bu ekran ne işe yarar?
Hostun Güvenlik sayfası, o siteye gelen isteklerin hangi kurallardan geçeceğini belirler. Kurallar NetSSL sunucusunda uygulanır ve kaydettikten birkaç saniye sonra geçerli olur. Her korumanın site site ayrı açma kapama düğmesi vardır.
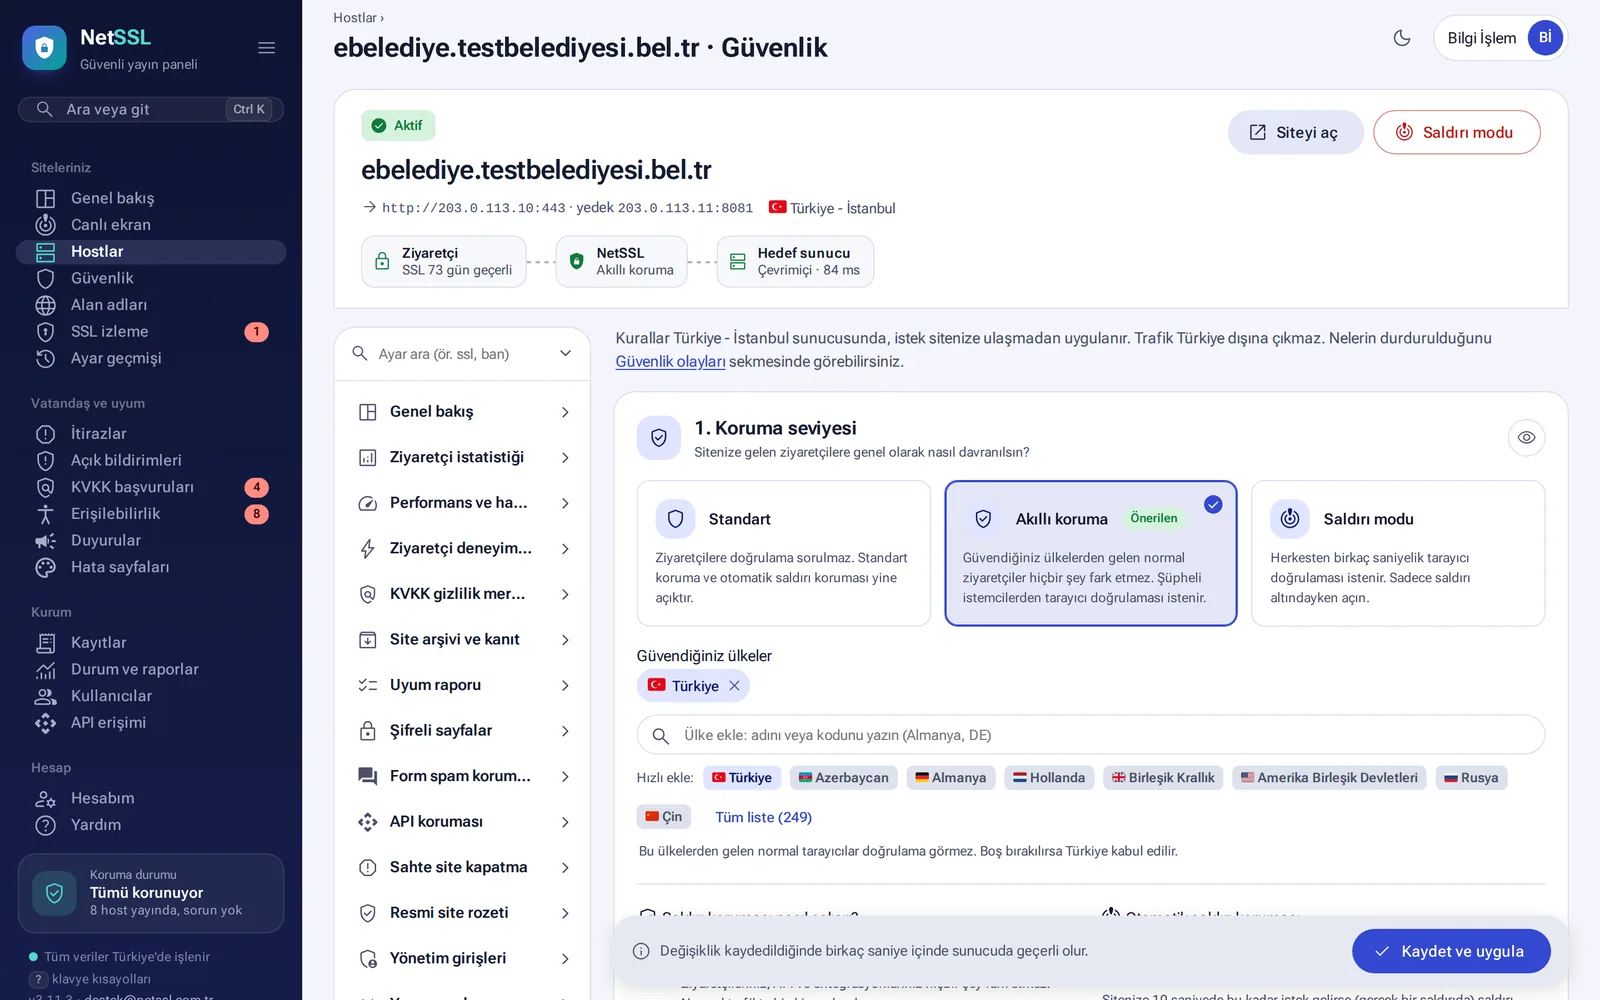
Koruma seviyesi
| Seviye | Ne olur? |
|---|---|
| Standart | Ziyaretçiler doğrulama sorulmadan girer. Saldırı kuralları ve otomatik saldırı koruması yine açıktır. |
| Akıllı koruma (önerilen) | Güvendiğiniz ülkelerden gelen ziyaretçi doğrudan girer. Diğerleri birkaç saniyelik tarayıcı doğrulamasından geçer. |
| Saldırı modu | Herkes kısa bir tarayıcı doğrulamasından geçer. Siz kapatana kadar sürer. |
Güvendiğiniz ülkeler listesini boş bırakırsanız Türkiye seçilmiş sayılır. 249 ülkenin tamamı listededir.
Kendiliğinden devreye giren korumalar
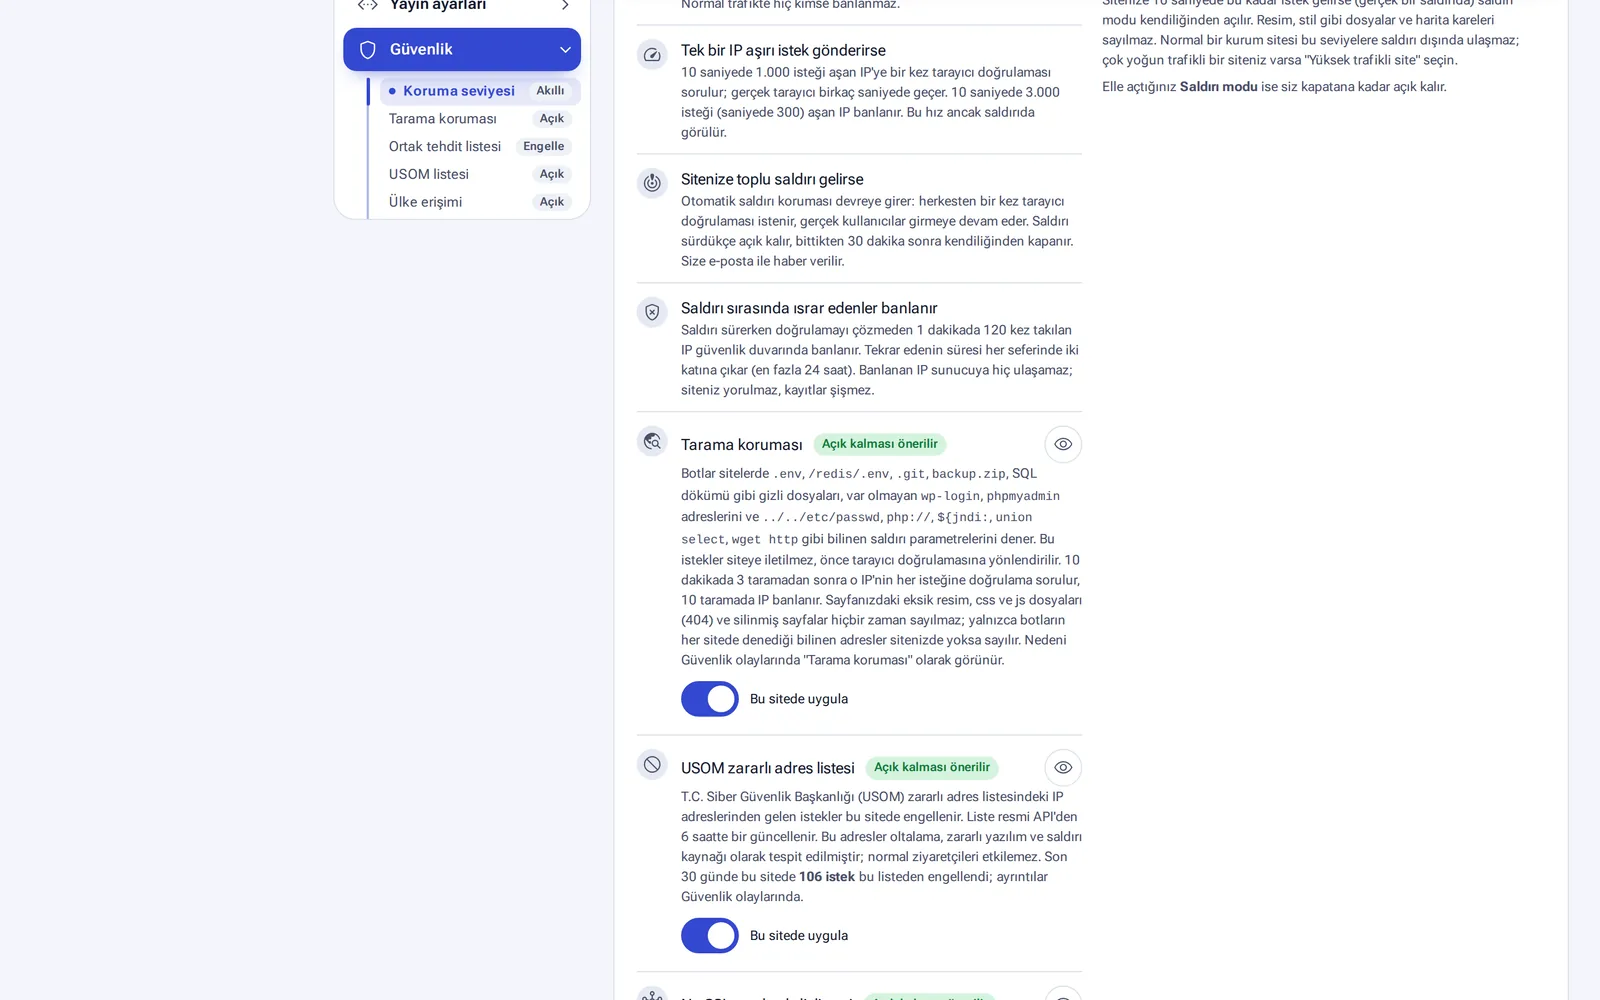
- Tek IP aşırı istek gönderirse: 10 saniyede 1.000 isteği aşan IP'ye tarayıcı doğrulaması sorulur. 3.000 isteği aşan IP banlanır.
- Toplu saldırı: otomatik saldırı koruması herkese bir kez doğrulama sorar. Saldırı bittikten 30 dakika sonra kendiliğinden kapanır ve e-posta gelir.
- Israr eden saldırganlar: 1 dakikada 120 kez takılan IP güvenlik duvarında banlanır. Ban süresi her seferinde iki katına çıkar, en fazla 24 saat sürer.
- Tarama koruması:
.env,.git, yedek dosyaları,phpmyadmingibi adresleri yoklayan IP 10 dakikada 3 denemede doğrulamaya, 10 denemede bana düşer. - USOM zararlı adres listesi: resmi kaynaktan 6 saatte bir güncellenir.
- NetSSL ortak tehdit listesi: bir kuruma saldıran adres diğer kurumlarda da durdurulur.
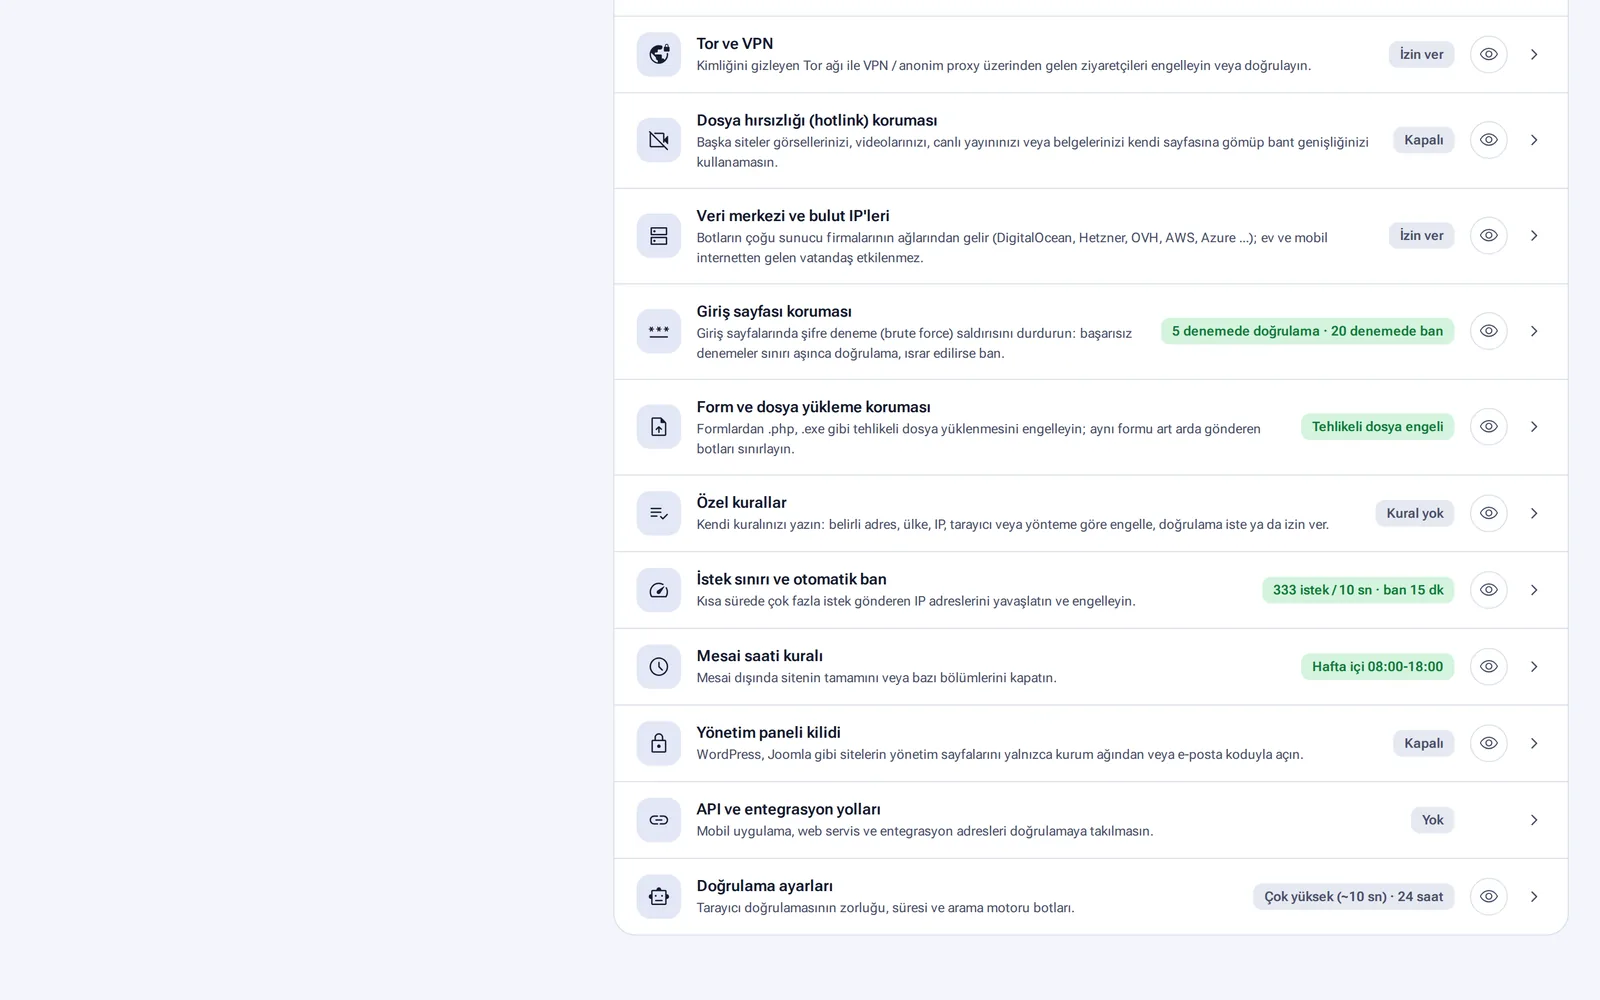
Ek kurallar
Her kuralı ayrı açarsınız. Göz simgesi, kuralın ziyaretçiye göstereceği sayfayı önizler.
- Ülke erişimi, IP adresi listeleri (izin, muaf, engel)
- Yapay zekâ botları (ChatGPT, Claude, Perplexity gibi içerik toplayıcılar)
- Tor ve VPN ile veri merkezi ve bulut IP'leri (engelle veya doğrulama iste)
- Giriş sayfası koruması: 5 başarısız denemede doğrulama, 20 denemede ban
- Form ve dosya yükleme koruması:
.php,.exegibi tehlikeli dosyalar ve art arda gönderim - İstek sınırı ve otomatik ban, mesai saati kuralı (örneğin hafta içi 08:00–18:00)
- Yönetim paneli kilidi: WordPress, Joomla gibi yönetim sayfaları yalnızca kurum ağından veya e-posta koduyla açılır
- Dosya hırsızlığı (hotlink): görsel, video ve belgelerinizin başka sitelerde kullanılması engellenir
- Özel kurallar: adres, ülke, IP, tarayıcı ve yönteme göre engelle, doğrula veya izin ver
Deneme modu
Yeni bir kuralı açmadan önce Deneme kutusunu işaretleyin. Kural kimseyi engellemez, yalnızca sayar. Panel size şöyle bir özet verir: "Bu kural son 24 saatte 412 isteği engellerdi, 12'si Türkiye'den, 85 farklı IP". Sonuç uygunsa Engellemeye geç düğmesine basarsınız.
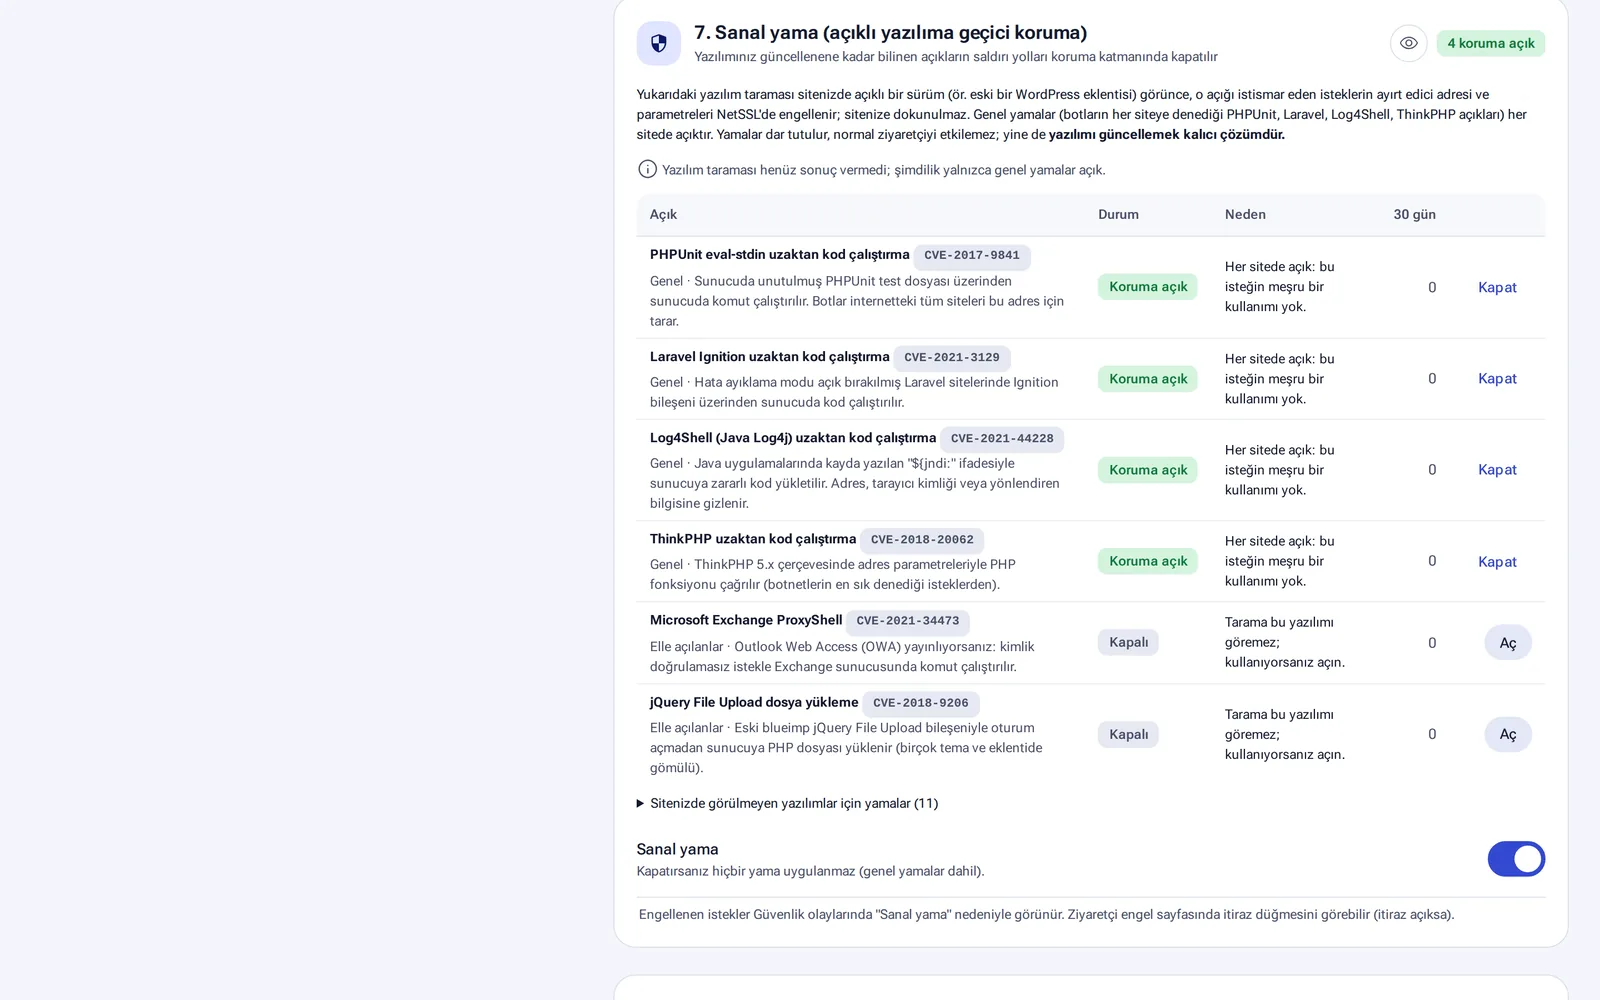
Sanal yama ve diğer korumalar
- Sanal yama: yazılımınız güncellenene kadar bilinen açıklara yönelik istekler durdurulur. PHPUnit, Laravel Ignition, Log4Shell ve ThinkPHP yamaları her sitede açıktır. Exchange ProxyShell ve jQuery File Upload gibi yamaları ihtiyaca göre açarsınız.
- Çerez güvenliği: sunucunuzun gönderdiği oturum çerezlerine eksik
Secure,HttpOnlyveSameSitebayrakları eklenir. Sanal POS veya e-Devlet girişi kullanan çerezleri hariç tutabilirsiniz. - Bot yönetimi: gerçek Google ve Bing botları IP adresinden doğrulanır ve geçer. Sahte olanlar engellenir. curl, Python gibi otomasyon araçları dakikada 120 istekle sınırlanır.
- Dış betik izleme ve CSP: sayfalarınıza yeni bir dış kod eklenirse haber verilir. İçerik güvenlik politikası önce Yalnızca raporla modunda çalışır, en az 3 gün sonra Uygula moduna alınabilir.
- Açık dosya ve gizli anahtar taraması: haftada bir açıkta kalan yedek, yapılandırma ve SQL dökümleri ile sayfa kodlarında görünen şifreler aranır. Bulunan değerler saklanmaz.
- Yazılım sürümleri: günde bir kez WordPress, Joomla, jQuery, PHP gibi yazılımların eski ve açıklı sürümleri pasif olarak kontrol edilir. Sızma testi yapılmaz.
Hedef sunucu koruması
Saldırgan NetSSL'i atlayıp sunucunuza doğrudan bağlanabiliyorsa koruma eksik kalır. Panel sunucunuzun internete doğrudan açık olup olmadığını düzenli denetler. Güvenlik duvarınızda yalnızca NetSSL adreslerine izin vermeniz için FortiGate, Sophos, Palo Alto, Check Point, WatchGuard, pfSense, MikroTik, Labris, Windows Server, Linux ve Plesk/cPanel rehberleri hazırdır.
Ülke erişimi ve istek sınırı gibi geniş etkili kuralları birkaç gün deneme modunda çalıştırın. Gerçek ziyaretçileri etkilemediğini gördükten sonra engellemeye geçin.
Sık sorulan sorular
Akıllı korumada Türkiye'den gelen ziyaretçiye doğrulama sorulur mu?
Hayır. Güvendiğiniz ülkelerden gelen ziyaretçi doğrudan girer. Doğrulama yalnızca diğer ülkelerden ve şüpheli kaynaklardan gelenlere sorulur.
Doğrulama ziyaretçiye ne gösterir?
Birkaç saniyelik bir "Tarayıcınız doğrulanıyor" sayfası. Ziyaretçinin bir şey tıklaması veya resim seçmesi gerekmez.
Mobil uygulamamız veya entegrasyonlarımız etkilenir mi?
API ve entegrasyon yollarını ayrıca tanımlarsınız. Bu yollara doğrulama sorulmaz.