
Roller
Kurum → Kullanıcılar sayfasında herkese yalnızca işine yarayan yetkiyi verirsiniz. Her kullanıcı yalnızca yetkili olduğu siteleri görür.
| Rol | Ne yapabilir? |
|---|---|
| Kurum yöneticisi | Her şeyi: host ekleme ve silme, tüm ayarlar, kayıtlar, resmi talep, kullanıcılar |
| Teknik sorumlu | Yetkili olduğu hostların ayarlarını yönetir. Host ekleyip silemez. |
| Kayıt sorumlusu (5651) | Ayar değiştiremez. Kayıtları ve arşivi görür, resmi talep paketi hazırlar. |
| İzleyici | Yalnızca görüntüler. |
Kurumda en az bir kurum yöneticisi bulunmalıdır.
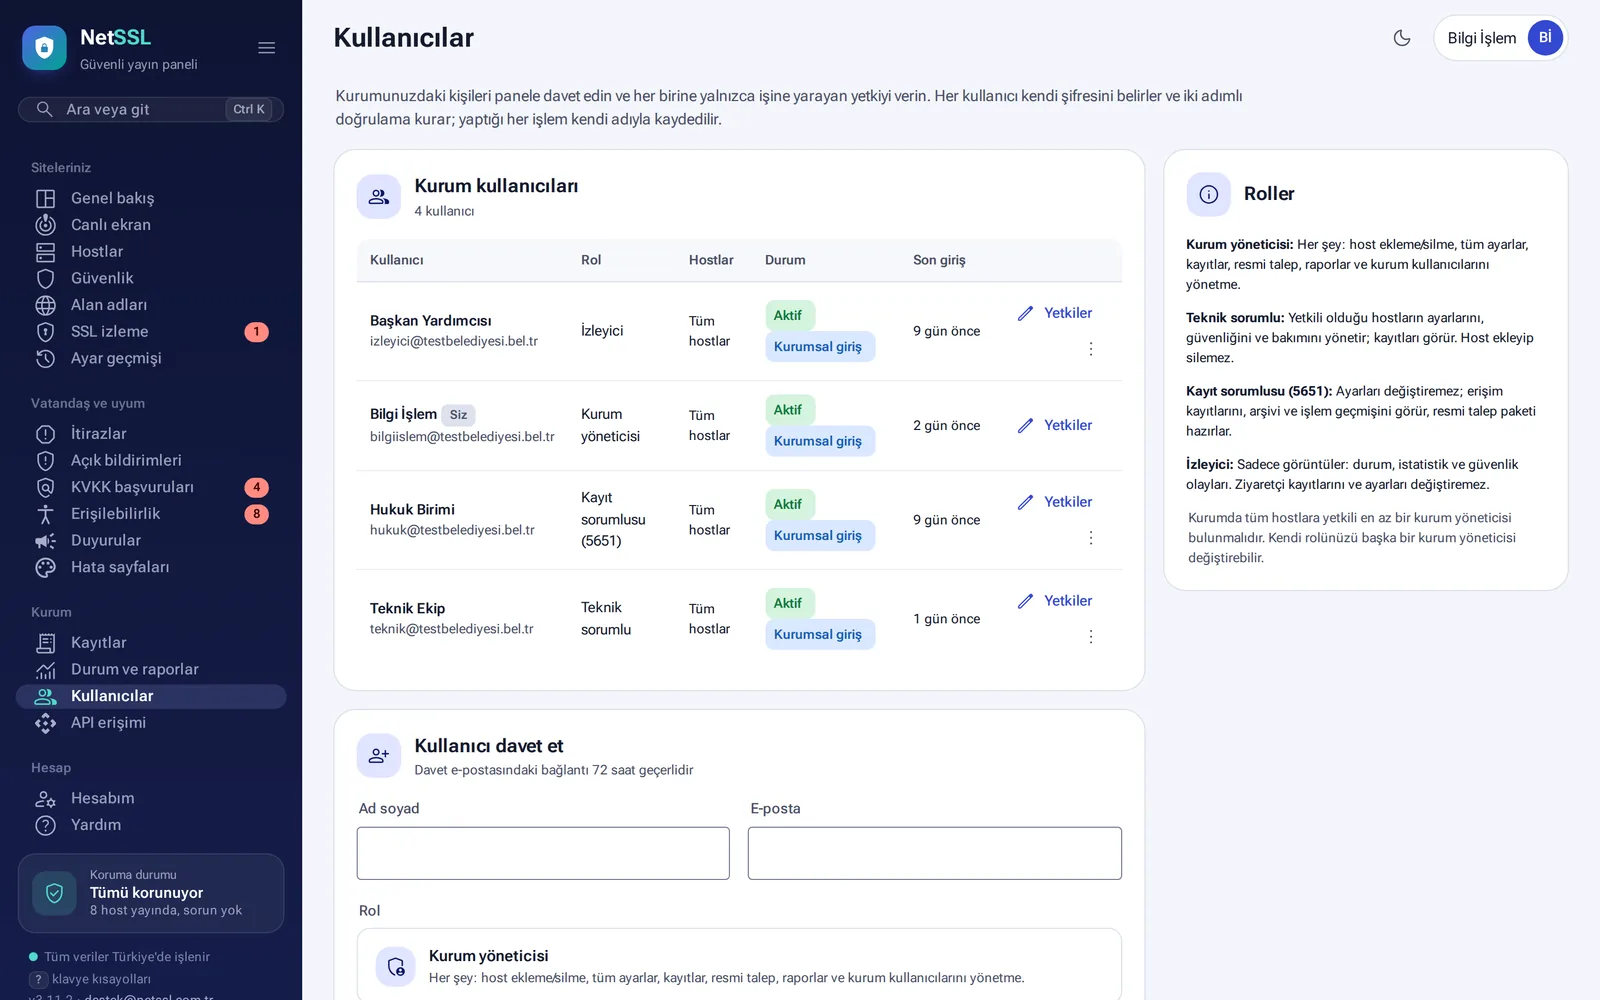
Kullanıcı davet edin
- Kullanıcı davet et bölümüne ad soyad ve e-posta yazın.
- Rolü seçin.
- Tüm hostlara mı (sonradan eklenenler dahil), yoksa yalnızca seçtiğiniz sitelere mi erişeceğini belirleyin.
Davet bağlantısı 72 saat geçerlidir.
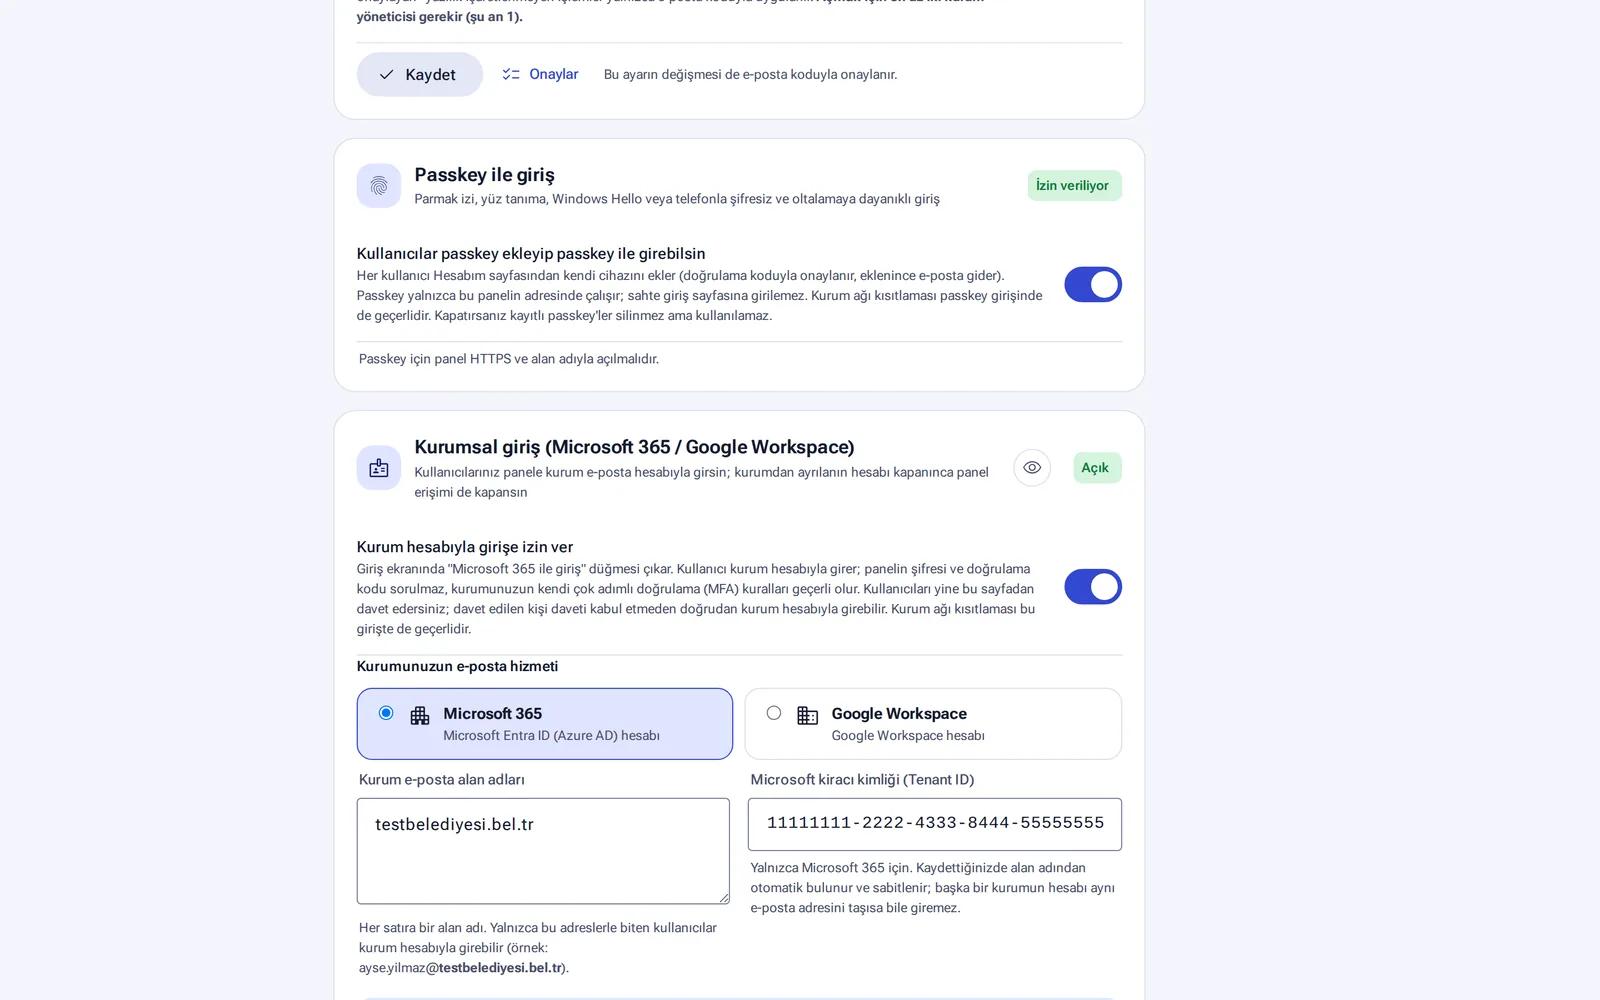
Giriş yöntemleri
- İki adımlı doğrulama: her girişte zorunludur.
- Passkey: parmak izi, yüz tanıma, Windows Hello veya telefonla şifresiz giriş. Oltalamaya karşı dayanıklıdır.
- Kurumsal giriş: Microsoft 365 (Entra ID) veya Google Workspace hesabıyla girilir. Kurumun e-posta alan adları ve Microsoft kiracı kimliği sabitlenir, böylece başka bir kurumun hesabı aynı adresi taşısa bile giremez. Panel şifresi sorulmaz, kurumunuzun kendi çok adımlı doğrulama kuralları geçerli olur. Kurumdan ayrılan kişinin hesabı kapanınca panel erişimi de kapanır.
- Yalnızca kurumsal giriş: açıldığında şifre ve passkey kapanır, açık oturumlar en geç 12 saatte kapanır.
Panel girişini kurum ağıyla sınırlama
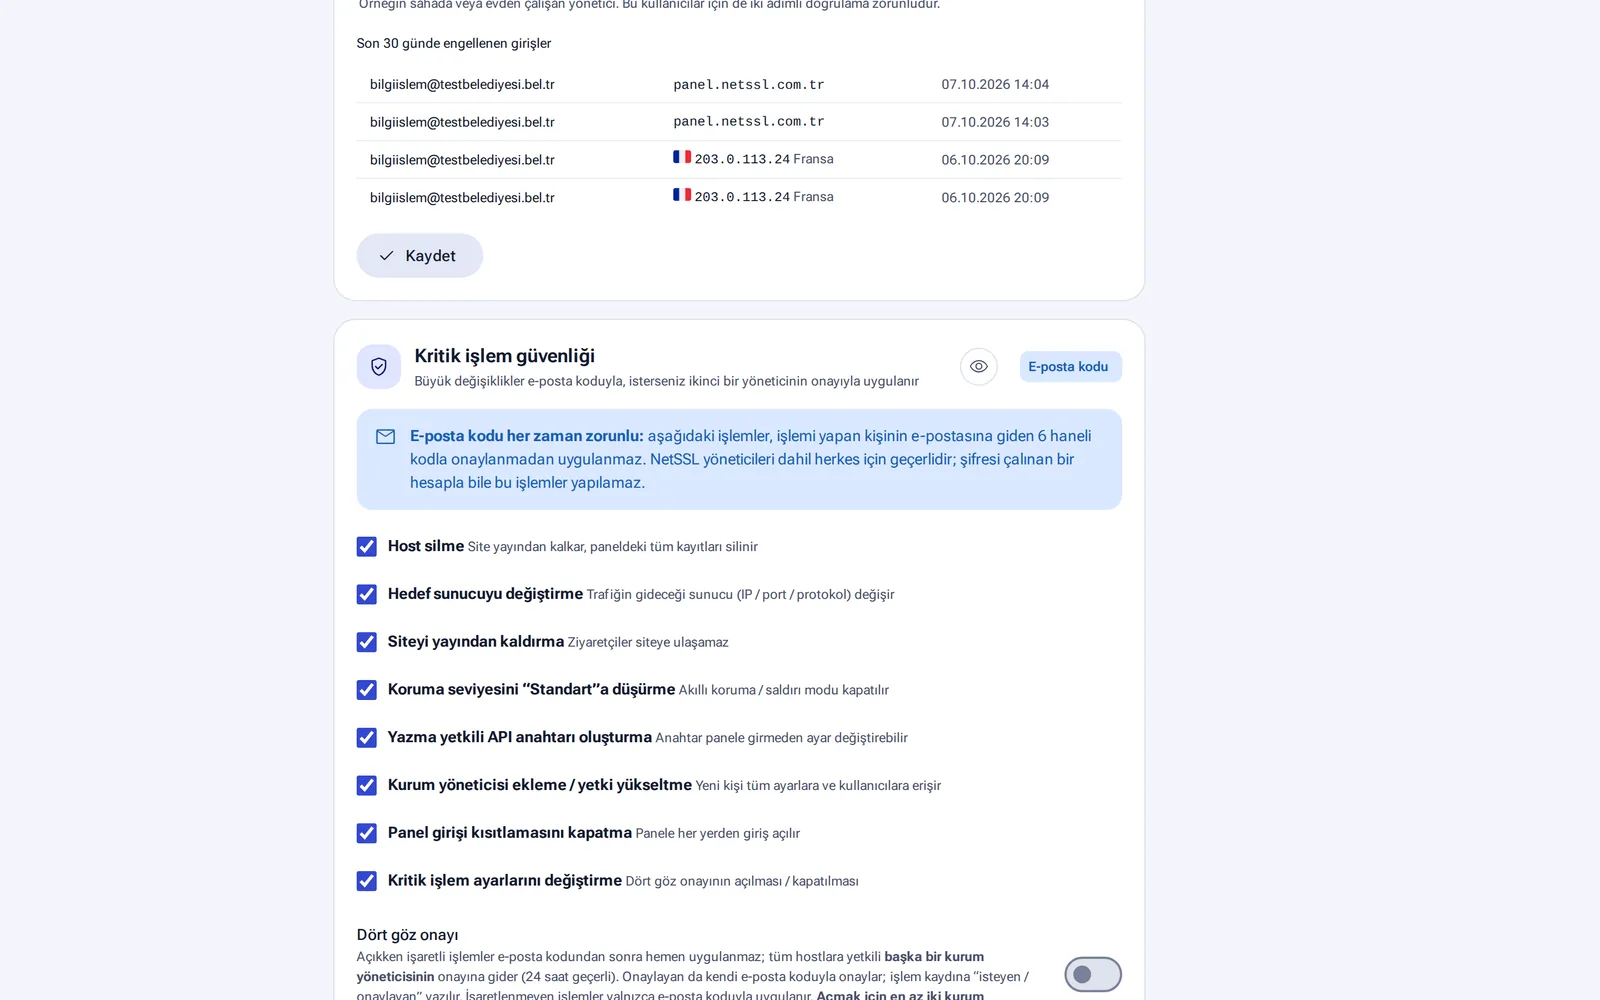
Kurumunuzun IP adreslerini ve ağlarını girdiğinizde panele yalnızca bu adreslerden girilebilir. Dışarıdan da girmesi gereken kişileri istisna olarak işaretlersiniz, iki adımlı doğrulama onlar için de zorunludur. Kurum dışından doğru şifreyle giriş denenirse kurum yöneticilerine e-posta gider. Son 30 günde engellenen girişler listelenir.
Kritik işlem güvenliği ve dört göz onayı
Aşağıdaki işlemler, işlemi yapan kişinin e-postasına gelen 6 haneli kodla onaylanmadan uygulanmaz. Bu kural NetSSL yöneticileri için de geçerlidir.
- Host silme, hedef sunucuyu değiştirme, siteyi yayından kaldırma
- Koruma seviyesini "Standart"a düşürme
- Yazma yetkili API anahtarı oluşturma
- Kurum yöneticisi ekleme veya yetki yükseltme
- Panel girişi kısıtlamasını kapatma, kritik işlem ayarlarını değiştirme
Dört göz onayı açıksa bu işlemler başka bir kurum yöneticisinin onayına gider. Onay 24 saat geçerlidir ve onaylayan da kendi e-posta koduyla onaylar. İşlem kaydına isteyen ve onaylayan birlikte yazılır. Bu seçenek için en az iki kurum yöneticisi gerekir.
Yalnızca kurumsal giriş seçeneğini açmadan önce en az bir kullanıcının kurum hesabıyla başarılı giriş yaptığından emin olun.
Sık sorulan sorular
Davet edilen kişi daveti kabul etmeden girebilir mi?
Kurumsal giriş açıksa, davet edilen kişi kurum hesabıyla doğrudan girebilir.
Kurum yöneticisi kendi rolünü düşürebilir mi?
Kurumda başka bir kurum yöneticisi yoksa hayır. En az bir tam yetkili kurum yöneticisi bulunmalıdır.