
Bu ekran ne işe yarar?
Bir araştırmacı veya USOM gibi bir kurum sitenizde güvenlik açığı bulduğunda size ulaşacak bir yol arar. Bu yolun standart adresi /.well-known/security.txt dosyasıdır (RFC 9116). NetSSL bu dosyayı her sitenizde yayınlar. Dosya, kurumunuza özel bir bildirim formunu gösterir.
Bildirim formu herkese açıktır. Bildiren e-posta adresini doğrulayınca bildirim panelinize düşer ve size haber verilir. Siz bildirimi inceler, önem derecesini ve durumunu girersiniz. Durum değiştikçe bildirene e-posta gider.
Ekrana Vatandaş ve uyum → Açık bildirimleri menüsünden ulaşırsınız.
Ne zaman kullanırsınız?
- Sitelerinizde security.txt dosyası yayınlamak istediğinizde.
- Bir araştırmacının bildirdiği açığı kayıt altında incelemek istediğinizde.
- Bildirene ne zaman yanıt vereceğinizi duyurmak ve sözünüzü takip etmek istediğinizde.
- Açık giderildiğinde bildirene haber vermek istediğinizde.
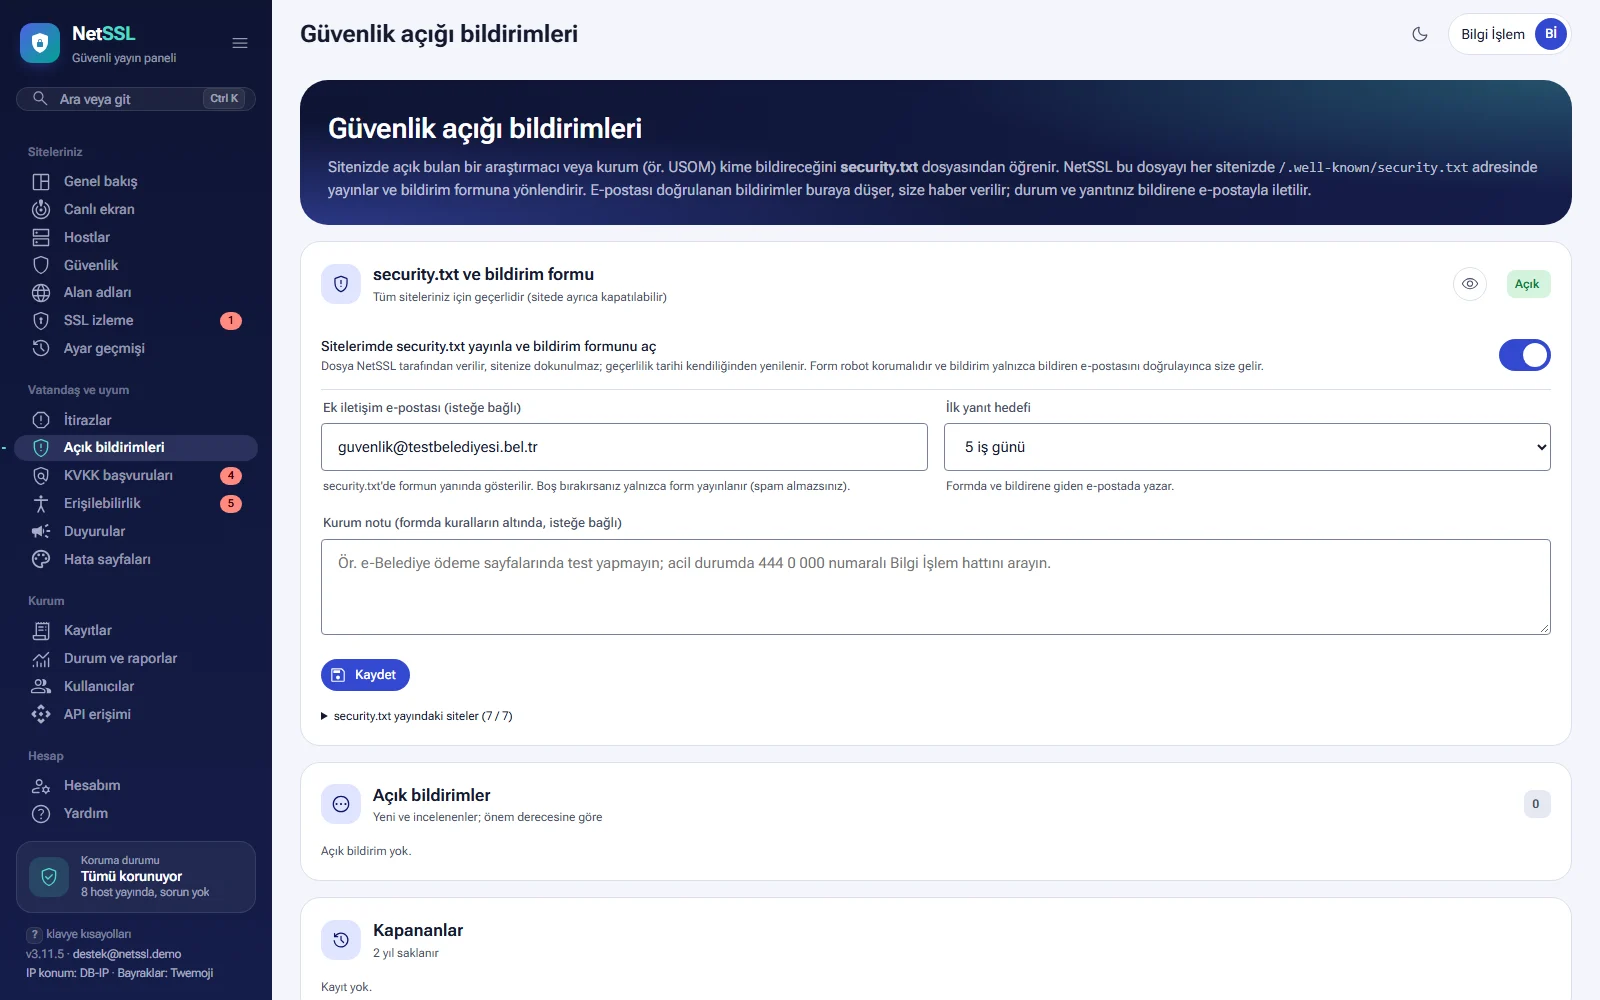
security.txt ve bildirim formunu açın
security.txt ve bildirim formu bölümündeki ayar tüm siteleriniz için geçerlidir. Bu ayarı kurum yöneticisi değiştirir.
- Sitelerimde security.txt yayınla ve bildirim formunu aç anahtarını açın.
- İsterseniz Ek iletişim e-postası yazın. Bu adres security.txt'de formun yanında gösterilir. Boş bırakırsanız yalnızca form yayınlanır ve spam almazsınız.
- İlk yanıt hedefi seçin: 3, 5, 10 veya 15 iş günü. Bu süre formda ve bildirene giden e-postada yazar.
- İsterseniz Kurum notu yazın. Not formda kuralların altında görünür. Örneğin test yapılmaması gereken sayfaları veya acil durumda aranacak numarayı yazabilirsiniz.
- Kaydet düğmesine basın.
security.txt yayındaki siteler listesi dosyanın hangi sitelerde yayında olduğunu gösterir. Her satırdaki site ayarı bağlantısı o sitenin ayarını açar.
Dosya NetSSL tarafından verilir ve hedef sunucunuza gitmez. Sitenize dokunulmaz. Dosyadaki geçerlilik tarihi (Expires) bir yıldan kısadır ve süresi dolmadan kendiliğinden yenilenir. Eski /security.txt adresi yeni adrese yönlendirilir.
Bir sitede ayrı açma kapama
Her sitenin ayarı hostun Bakım ve bildirimler sayfasındaki Güvenlik açığı bildirimi (security.txt) kartındadır. Kart sitede yayınlanan dosyanın içeriğini gösterir. Anahtarla dosyayı yalnızca o sitede kapatabilirsiniz.
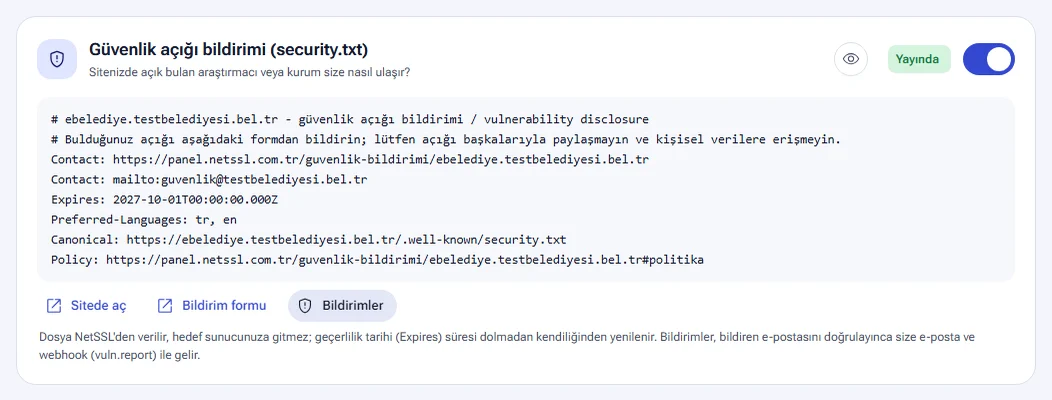
Dosyada şu satırlar bulunur:
| Satır | İçerik |
|---|---|
Contact |
Sitenin bildirim formu ve varsa ek iletişim e-postası |
Expires |
Dosyanın geçerlilik tarihi |
Preferred-Languages |
Türkçe ve İngilizce |
Canonical |
Dosyanın sitedeki resmi adresi |
Policy |
Formdaki kurallar bölümü |
Karttaki Sitede aç dosyayı, Bildirim formu formu, Bildirimler paneldeki listeyi açar.
Araştırmacının gördüğü form
Form /guvenlik-bildirimi/ adresinin sonuna sitenin adı eklenerek açılır. Formun başında Kurallar yer alır.
- Yalnızca açığı göstermeye yetecek kadar deneme yapılmalıdır. Kişisel verilere erişilmemeli, veriler indirilmemeli, değiştirilmemeli veya silinmemelidir.
- Hizmeti yavaşlatacak testler, sosyal mühendislik ve fiziksel saldırı yapılmamalıdır.
- Açık giderilene kadar başkalarıyla paylaşılmamalıdır. Kurumun ilk yanıt hedefi burada yazar.
- İyi niyetle yapılan bildirimler teşekkürle karşılanır. Form bir ödül programı değildir.
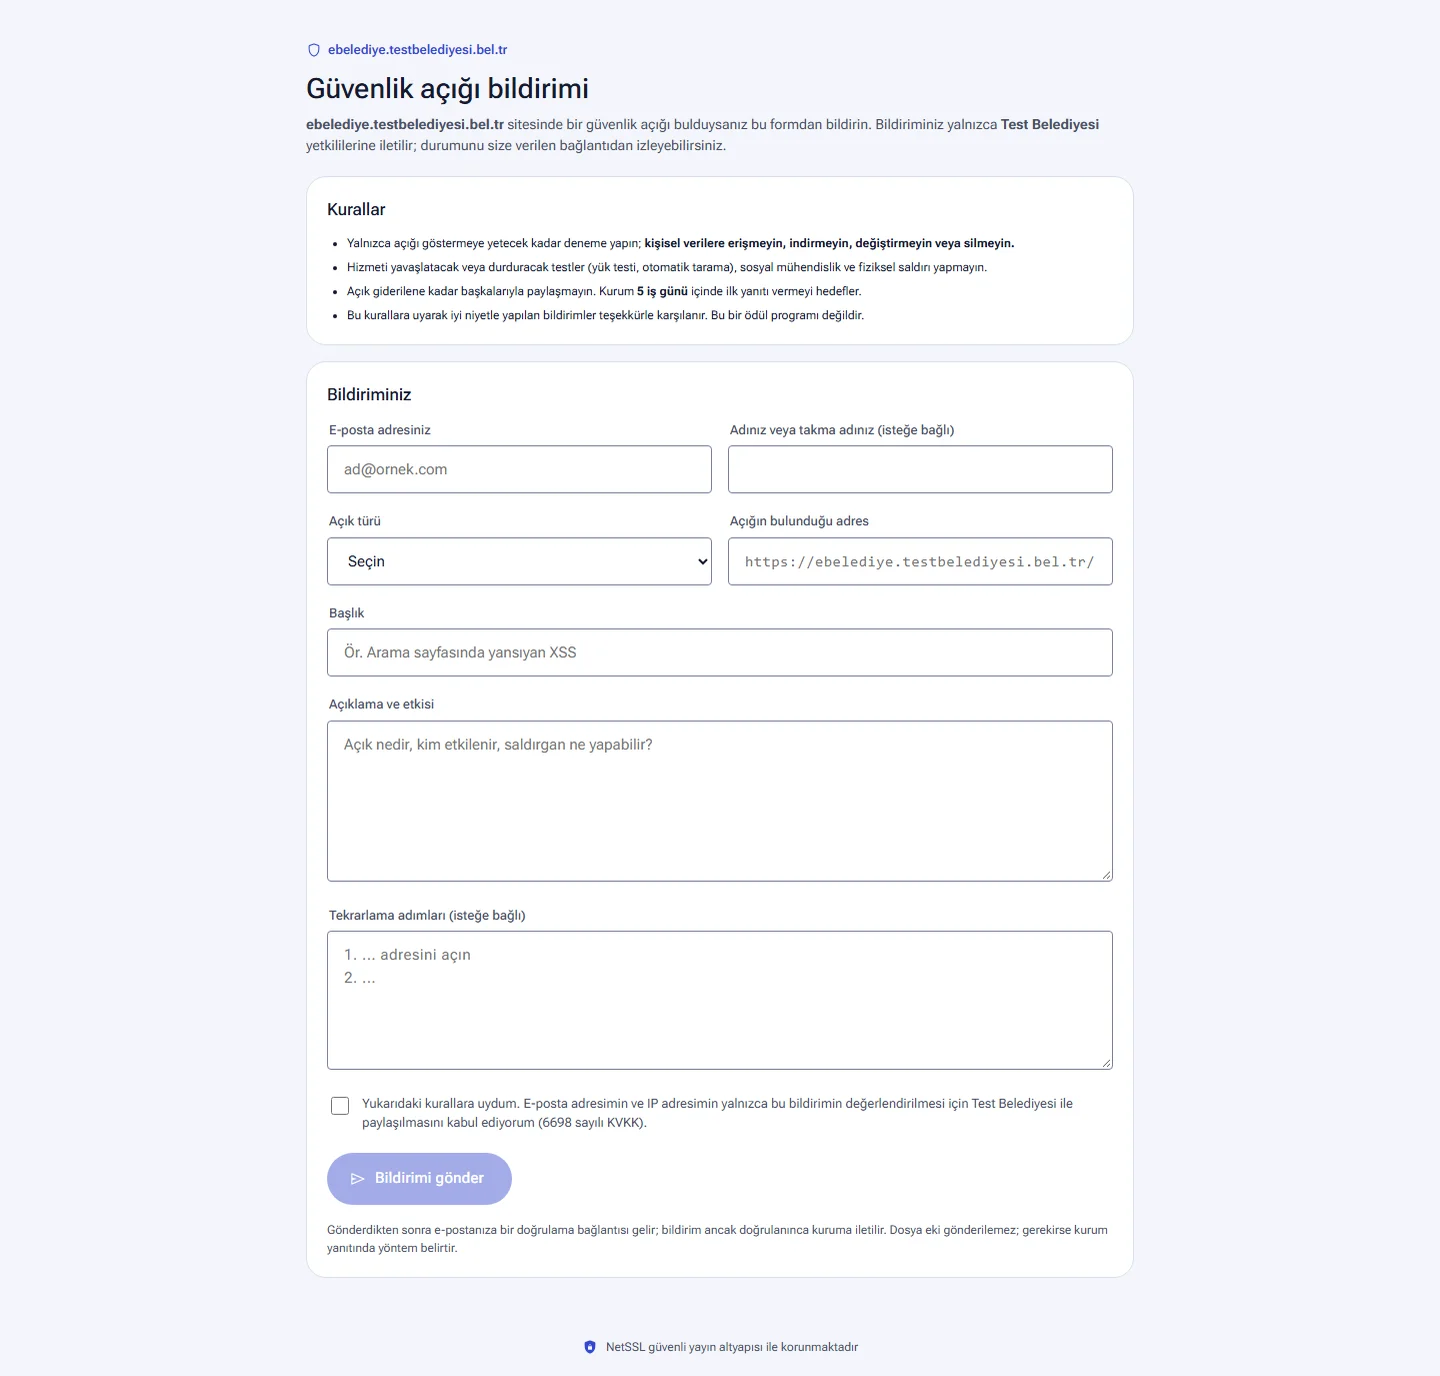
Araştırmacı e-posta adresini, isteğe bağlı adını, Açık türü bilgisini, açığın bulunduğu adresi, başlığı, açıklamayı ve isteğe bağlı tekrarlama adımlarını yazar. Açık türleri şunlardır:
- Siteler arası betik (XSS)
- SQL enjeksiyonu
- Yetkisiz erişim / kimlik doğrulamayı atlatma
- Başkasının verisine erişim (IDOR)
- Kişisel veri veya bilgi ifşası
- Kod çalıştırma / zararlı dosya yükleme
- Yapılandırma hatası (açık dizin, yedek dosya, varsayılan şifre)
- Oturum / CSRF sorunu
- Diğer
Form yalnızca o sitenin alan adına ait adresleri kabul eder. Araştırmacı kurallara uyduğunu ve e-posta ile IP adresinin kurumla paylaşılmasını onaylar. Dosya eki gönderilemez. Gerekirse kurum yanıtında bir yöntem belirtir.
Form robot gönderimlerine karşı korunur. Kısa sürede çok sayıda bildirim gönderen adres geçici olarak durdurulur. Gönderilen bildirim, araştırmacı e-postasındaki doğrulama bağlantısına tıklayana kadar kuruma gösterilmez. 48 saat içinde doğrulanmayan bildirimler silinir.
Bildirim panele nasıl düşer?
Araştırmacı e-postasını doğrulayınca bildirim bir GA- numarası alır ve Açık bildirimler listesine düşer. Aynı anda size e-posta gelir. Webhook (vuln.report), Telegram ve SMS bildirimleri açıksa onlar da gönderilir. Açık bildirim sayısı Dikkat isteyenler listesinde ve menüdeki sayaçta da görünür.
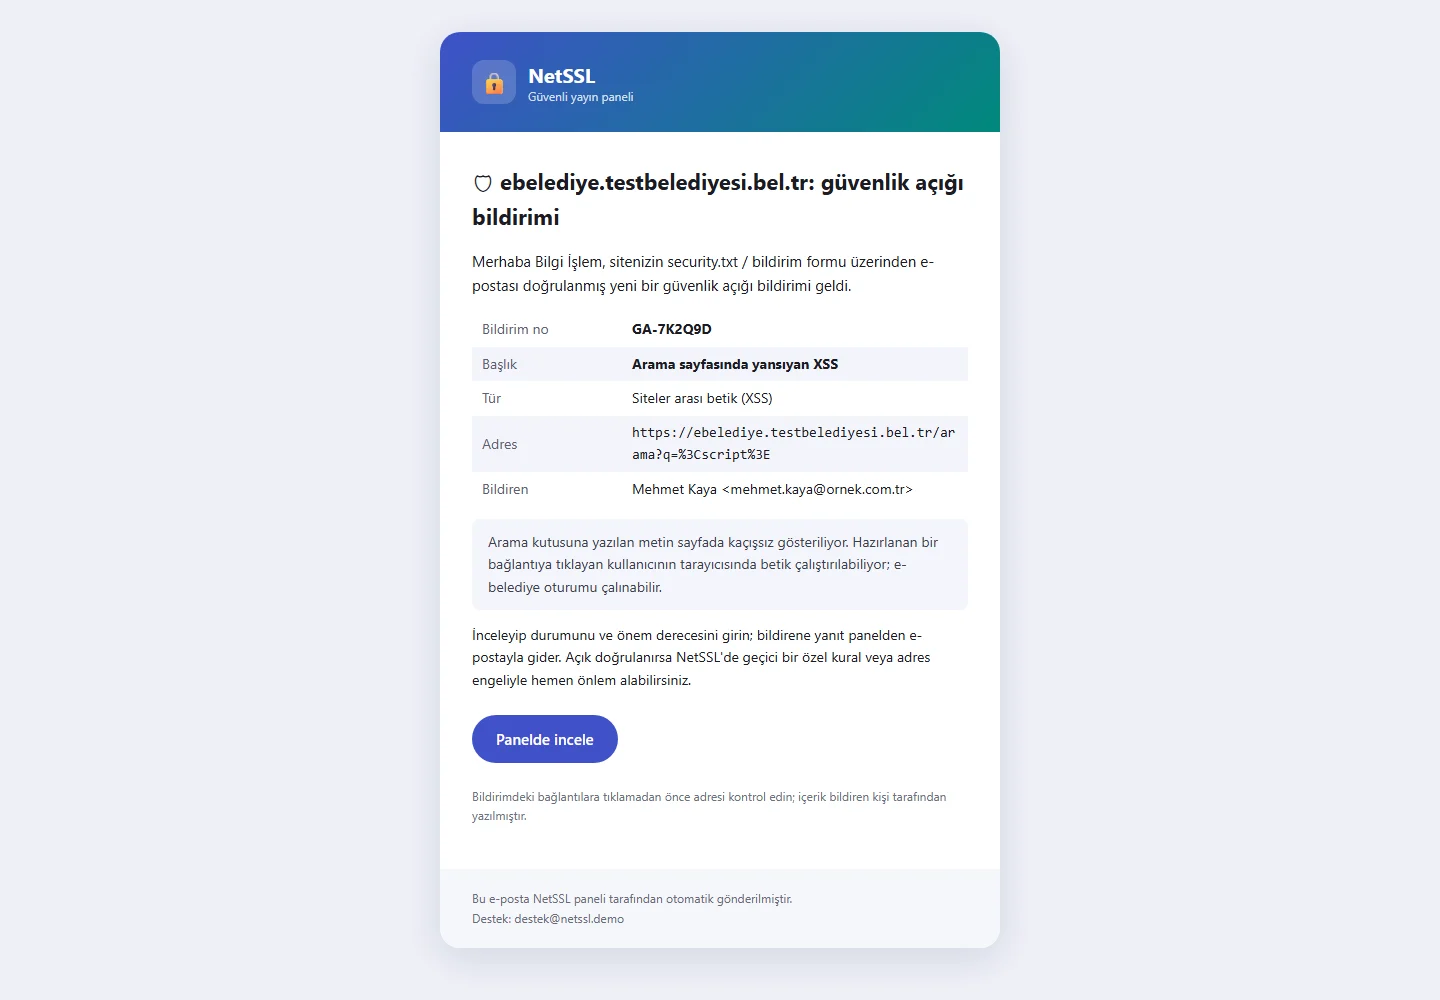
Bildirimi değerlendirme
Açık bildirimler listesi yeni ve incelenen bildirimleri önem derecesine göre sıralar. Her bildirimde site, açık türü, bildirenin adı ve e-postası, IP adresi, açığın adresi, açıklama, tekrarlama adımları ve yazışmalar görünür.
- Bildirimi okuyun ve açığı doğrulayın.
- Durum seçin: Yeni, İnceleniyor, Giderildi, Güvenlik açığı değil veya Daha önce bildirilmiş.
- Önem seçin: Kritik, Yüksek, Orta, Düşük veya Bilgi.
- Gerekirse Bildirene yanıt yazın. Bildirimi “açık değil” veya “daha önce bildirildi” diye kapatırken kısa bir açıklama yazmak zorunludur.
- Kaydet düğmesine basın.
Durum değişirse veya yanıt yazarsanız bildirene e-posta gider. Giderildi dediğinizde bildiren düzeltmeyi kendisi doğrulayabilir. Durumu değiştirmek için site düzenleme yetkisi gerekir. Kapanan bildirimler Kapananlar listesine iner ve 2 yıl saklanır.
Bildirimdeki bağlantıları bildiren kişi yazmıştır. Açmadan önce adresi kontrol edin. Açık doğrulanırsa düzeltilene kadar NetSSL'de özel kural veya adres engeliyle önlem alabilirsiniz. Ayrıntısı Saldırı koruması rehberindedir.
Bildirenin takip sayfası
Bildiren, doğrulamadan sonra bir takip sayfası alır. Sayfada site, açık türü, durum ve kurumun önem değerlendirmesi görünür. Kurumun yanıtları yazışmalar bölümünde yer alır. Bildirim açıkken bildiren buradan ek bilgi veya soru yazabilir. Yazdığı mesaj panelde bildirimin yazışmalarına eklenir.
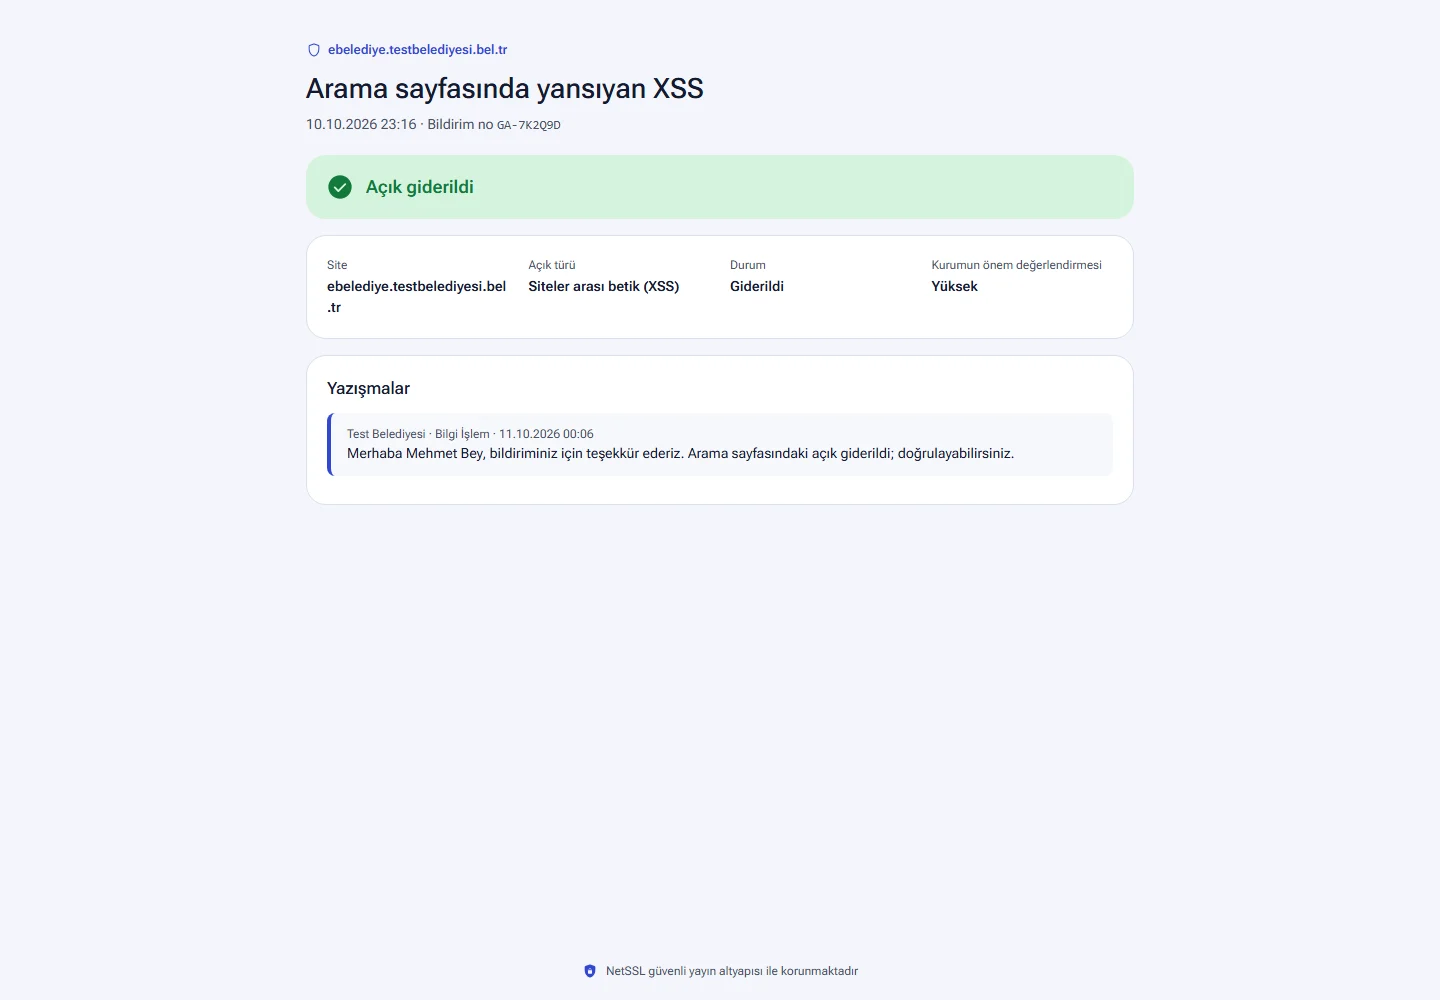
Bölümdeki göz düğmesi tüm adımları örnek verilerle gösterir: security.txt dosyası, bildirim formu, doğrulama e-postası, size gelen e-posta, bildirene giden güncelleme ve takip sayfası.
Sık sorulan sorular
security.txt için sitemizde dosya oluşturmamız gerekir mi?
Hayır. Dosyayı NetSSL yayınlar ve istek hedef sunucunuza gitmez. Sitenizde zaten bir security.txt dosyası olsa da ziyaretçiye NetSSL'in dosyası verilir.
Ek iletişim e-postası yazmazsak ne olur?
security.txt'de yalnızca bildirim formu gösterilir. Bu durumda e-posta adresiniz spam listelerine düşmez. Bildirimler yine form üzerinden gelir.
Doğrulanmamış bildirimleri görebilir miyiz?
Hayır. Bildirim, araştırmacı e-postasını doğrulayana kadar panelde görünmez. Bu kural sahte ve otomatik gönderimleri ayıklar. Doğrulanmayan bildirim 48 saat sonra silinir.
Bu bir ödül programı mı?
Hayır. Form kurallarında da bunun bir ödül programı olmadığı yazar. İyi niyetli bildirimler teşekkürle karşılanır.