
Şifreli sayfalar
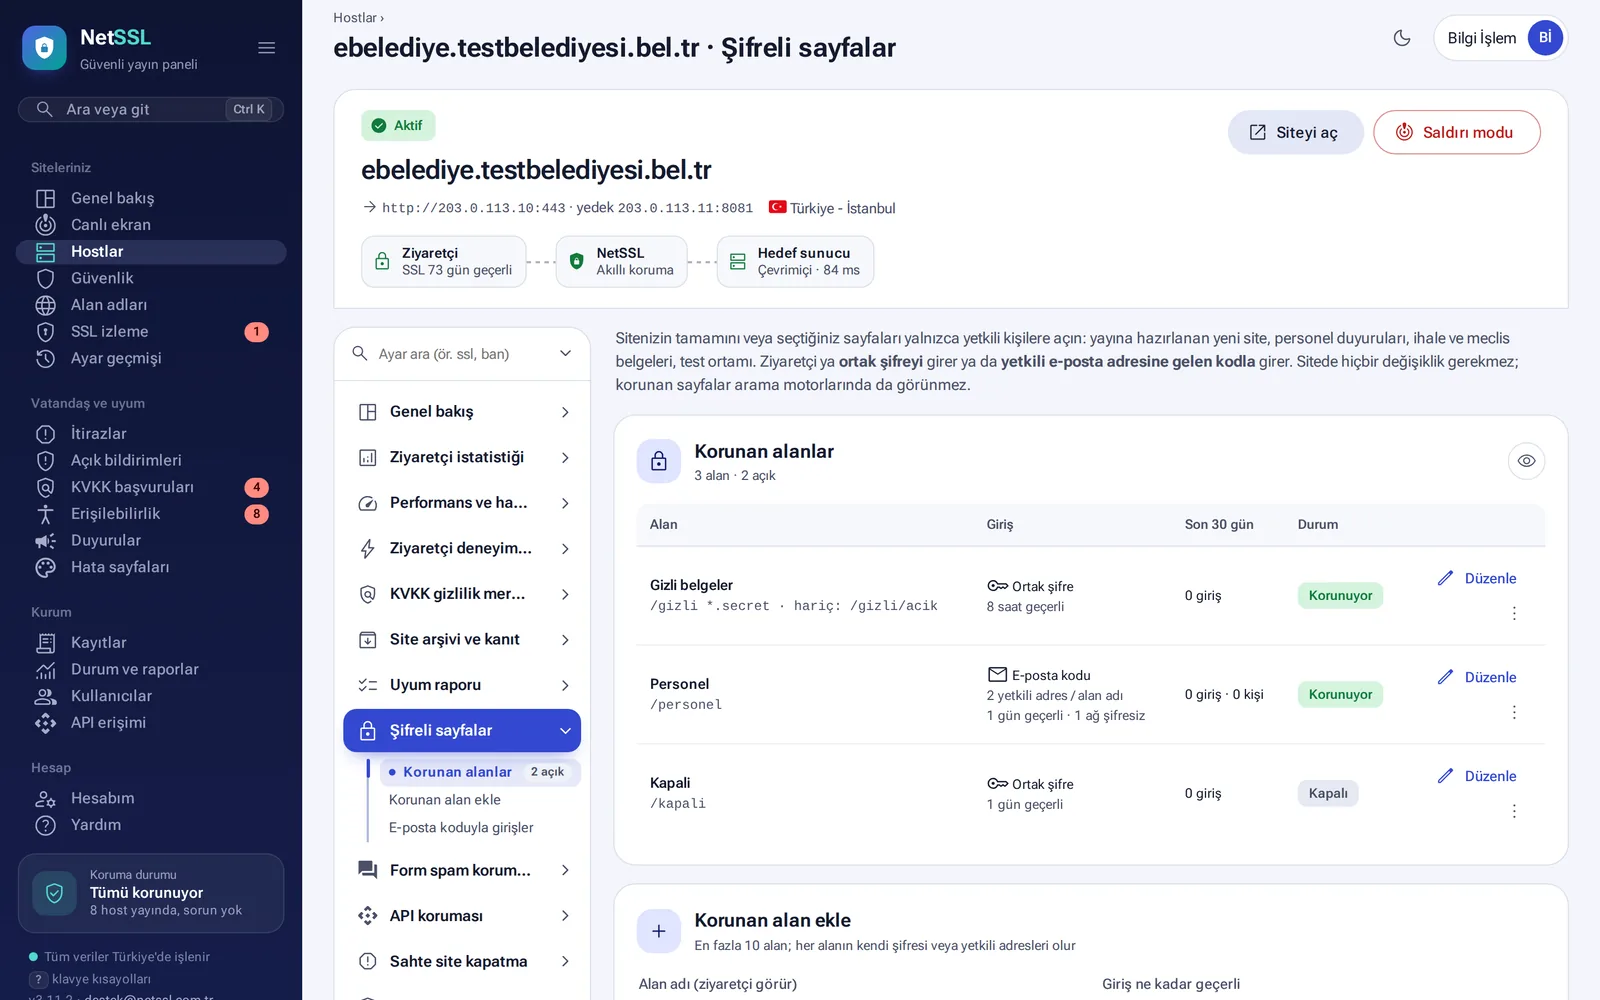
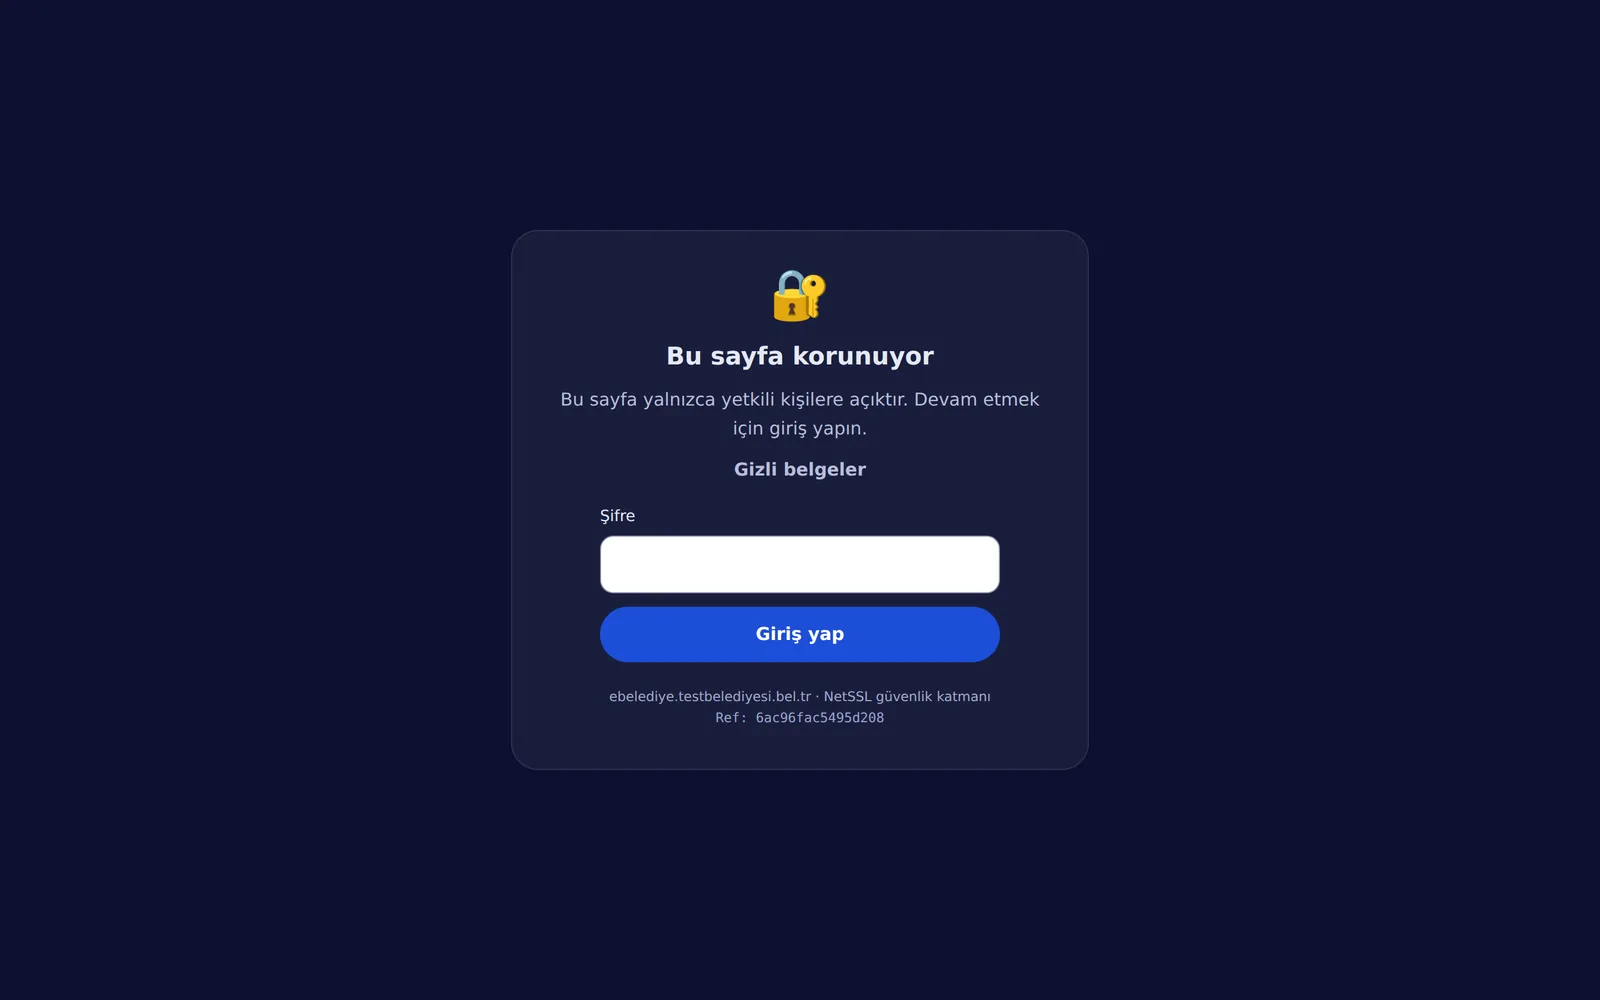
Sitenin tamamını veya personel, ihale, meclis belgeleri gibi bölümlerini yalnızca yetkililere açabilirsiniz. Sitenizde değişiklik gerekmez.
- Ortak şifre: yüklenici, kurul üyesi gibi gruplar için tek şifre. En az 8 karakterdir. Şifre NetSSL'de saklanmaz, yalnızca doğrulama özeti tutulur. Kaydedince bir kez gösterilir. Şifre değişince herkes oturumdan çıkar.
- E-posta kodu: yalnızca yetkili adreslere 6 haneli kod gönderilir. Kimin girdiği 1 yıl kaydedilir.
Hazır yol şablonları vardır: tüm site, personel sayfaları, ihale ve meclis belgeleri, test sitesi. *.pdf tüm PDF'leri kapsar. Herkese açık kalacak yolları (örneğin /robots.txt) ayrıca belirtirsiniz. Kurum binası gibi ağlardan şifre sorulmaz. Korunan sayfalar arama motorlarında görünmez. Site başına en fazla 10 korunan alan tanımlanır.
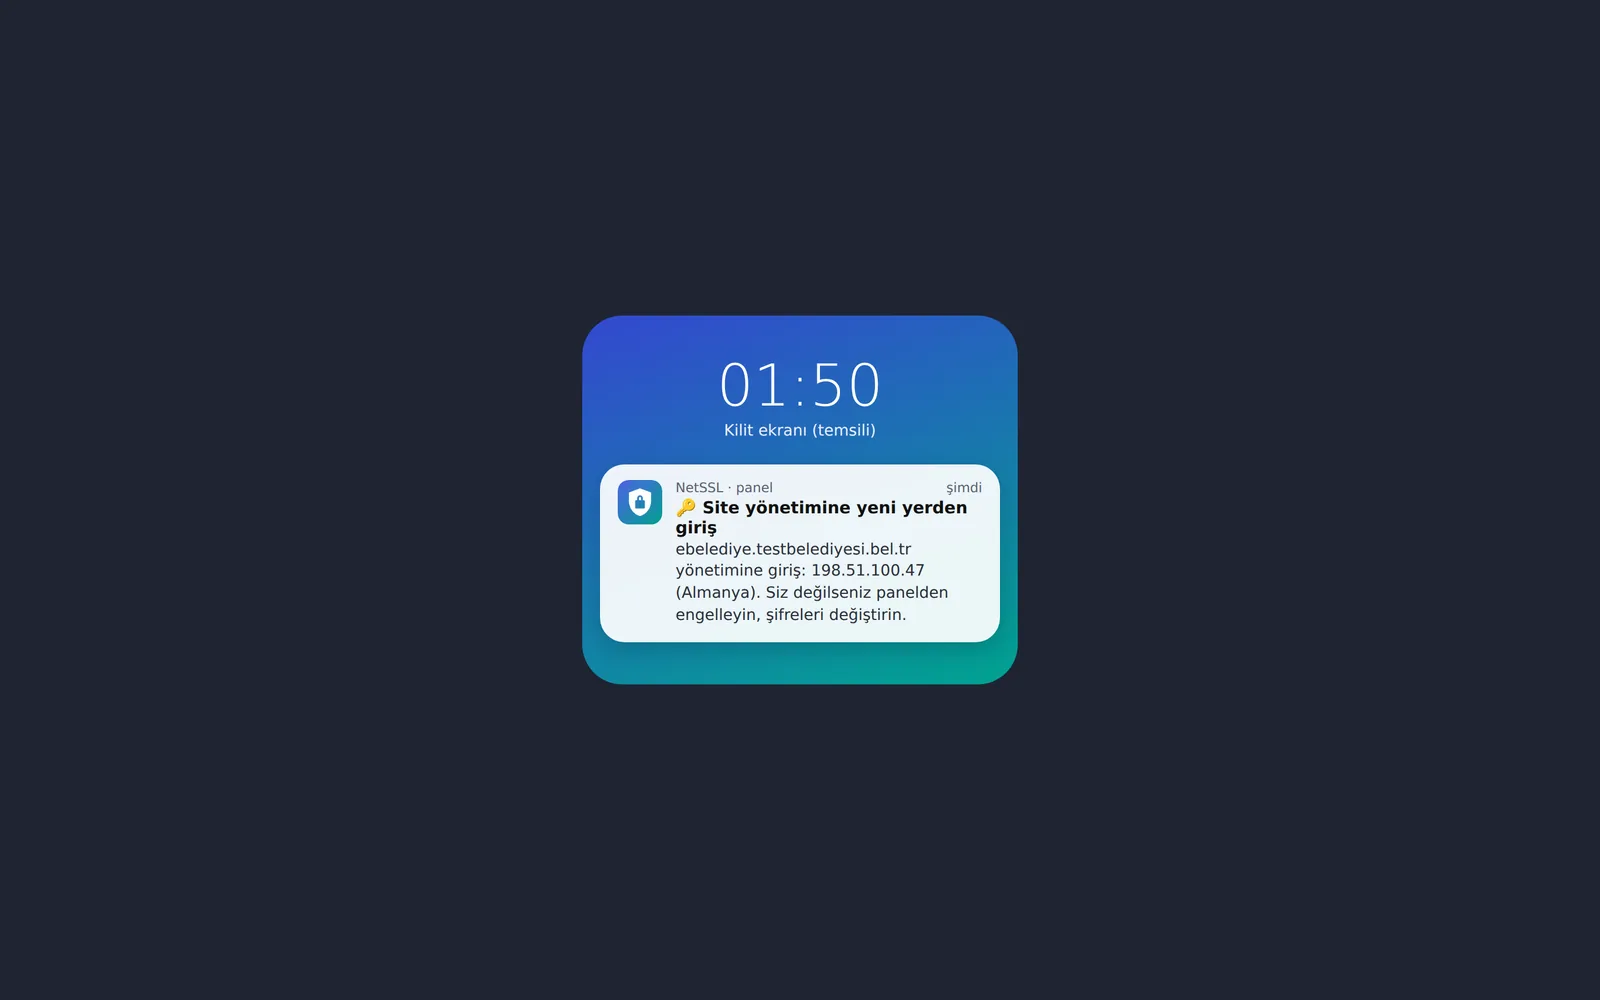
Site yönetimine giriş uyarısı
WordPress, Joomla, Drupal veya kendi yönetim sayfanıza yapılan başarılı girişleri NetSSL görür. Formdaki kullanıcı adı ve şifre okunmaz, kaydedilmez. Ne zaman haber verileceğini seçersiniz:
| Seçenek | Ne zaman uyarır? |
|---|---|
| Yeni ağdan veya ülkeden giriş (önerilen) | İlk 3 gün bilinen ağları öğrenir. Sonra yeni bir ağdan veya ülkeden giriş olunca uyarır. |
| Yalnızca yurt dışından giriş | Mobil hatla çalışan ekipler için |
| Her giriş | Aynı IP için en fazla 6 saatte bir |
Son 100 başarılı giriş 1 yıl saklanır. Son 180 günde giriş yapılan ağlar bilinen ağlar sayılır.
Yönetim sayfalarınızı tamamen kapatmak için Güvenlik sayfasındaki Yönetim paneli kilidi kuralını açın. Sayfalar yalnızca kurum ağından veya e-posta koduyla açılır.
API koruması
Mobil uygulama, e-belediye entegrasyonu, WordPress REST veya GraphQL adresleriniz için hazır şablonlarla kural eklersiniz:
- İstek sınırı: varsayılan olarak IP başına dakikada 120 istek. Aşan istemci 429 yanıtı alır. Sınırın 5 katını aşan IP banlanır.
- İzin verilen yöntemler: GET, POST, PUT, PATCH, DELETE. Diğerleri 405 alır.
- En büyük gövde boyutu, zorunlu Authorization başlığı (göndermeyen 401 alır)
- Yalnızca JSON: POST, PUT ve PATCH gövdesi JSON değilse 415 döner.
- İzin verilen kaynak siteler (CORS): başka sitelerden gelen tarayıcı istekleri 403 alır. Mobil uygulama ve sunucu istekleri etkilenmez.
- Deneme modu: kural engellemez, yalnızca sayar.
API yolları tarayıcı doğrulamasından muaftır. Kurala uymayan istemci anlaşılır bir JSON hata yanıtı alır.
Form spam koruması
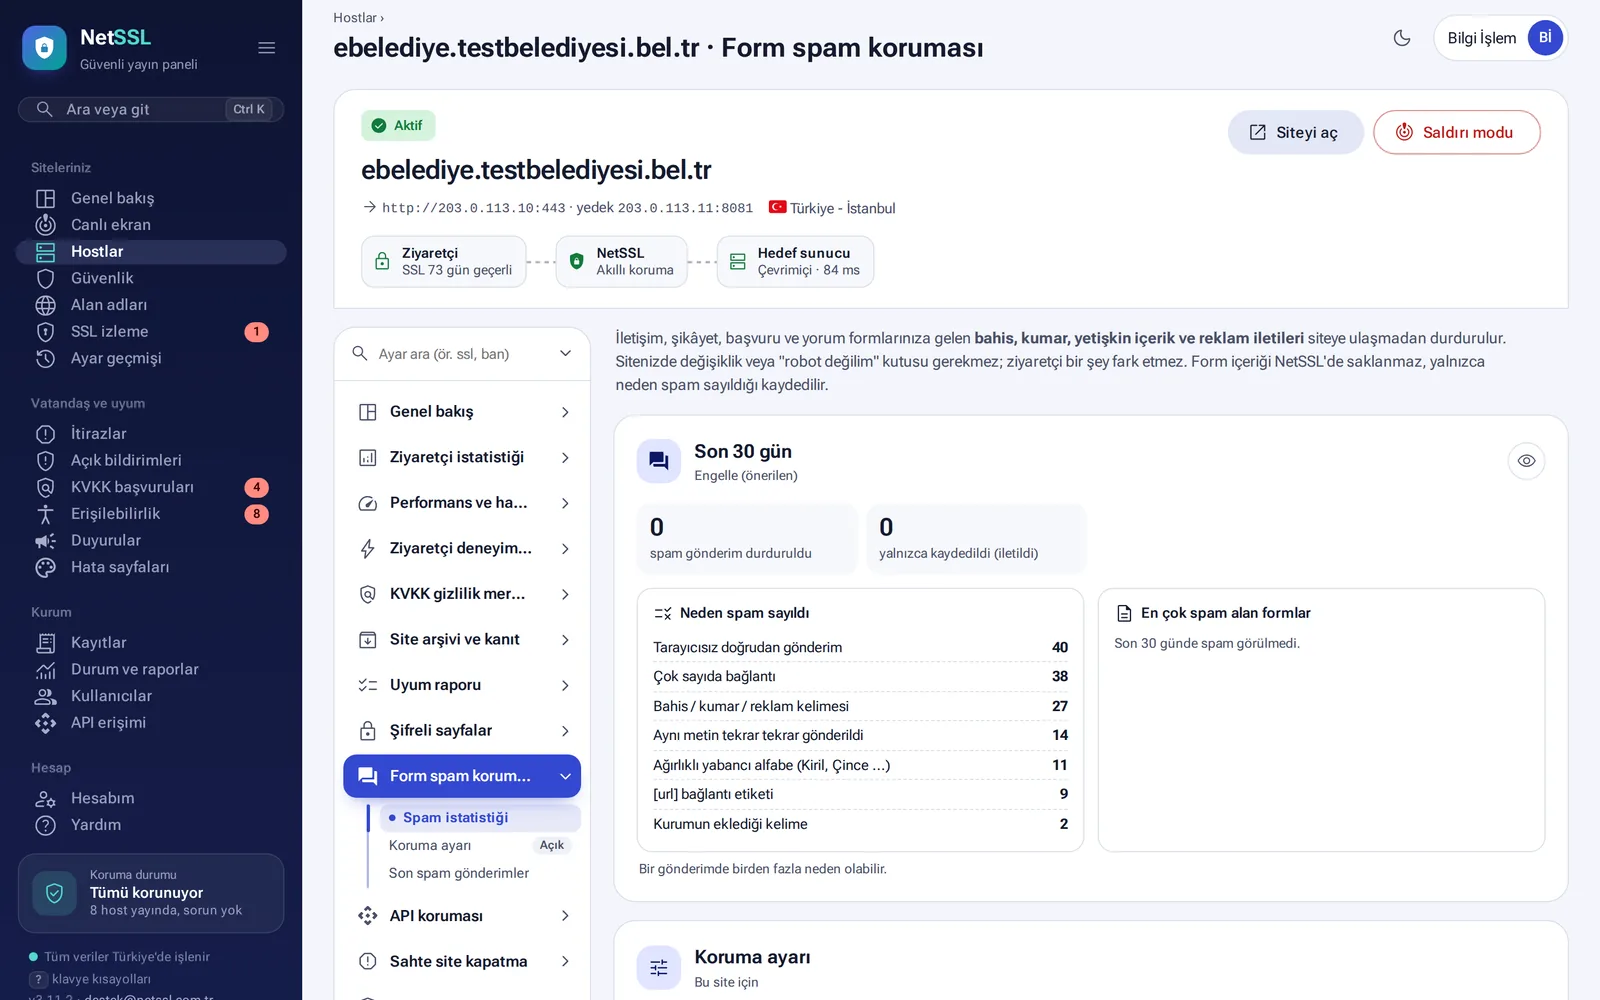
İletişim, şikâyet, başvuru ve yorum formlarına gelen bahis, kumar, yetişkin içerik ve reklam iletileri durdurulur. "Robot değilim" kutusu gerekmez. Form içeriği saklanmaz, yalnızca spam sayılma nedeni kaydedilir.
- Spam nedenleri: tarayıcısız doğrudan gönderim, çok sayıda bağlantı, bahis ve reklam kelimeleri, aynı metnin tekrarı, ağırlıklı yabancı alfabe ve sizin eklediğiniz kelimeler (en fazla 50)
- Engelle (önerilen) seçeneğinde ziyaretçi nedeni anlatan bir sayfa ve itiraz düğmesi görür. Yalnızca kaydet seçeneğinde gönderim iletilir.
- Yönetim sayfaları ve giriş yapmış WordPress/Joomla kullanıcıları incelenmez.
Sık sorulan sorular
Şifreli sayfa için kullanıcı hesabı açmamız gerekir mi?
Hayır. Ortak şifre veya yetkili e-posta adresi yeterlidir.
API koruması mobil uygulamamızı bozar mı?
Kuralı önce deneme modunda çalıştırın. Hangi isteklerin takılacağını engellemeden görürsünüz.